金融科技营销平台,让海外客户时刻掌握自己的资金动态
Pushwoosh 帮助出海银行和金融科技 App 触达每一位海外客户。欺诈提醒、对账单和优惠,都通过每位客户真正会看的渠道送达。
银行和金融科技 App 每天通过 Pushwoosh 发送 3380 万+ 条消息


在一个用户旅程中运行提醒和优惠
在一张画布上管理所有客户沟通。Customer Journey Builder 是可视化编辑器,可以把触发器、等待和消息连成一条流程。每位客户再根据自己的行为在流程中前进。
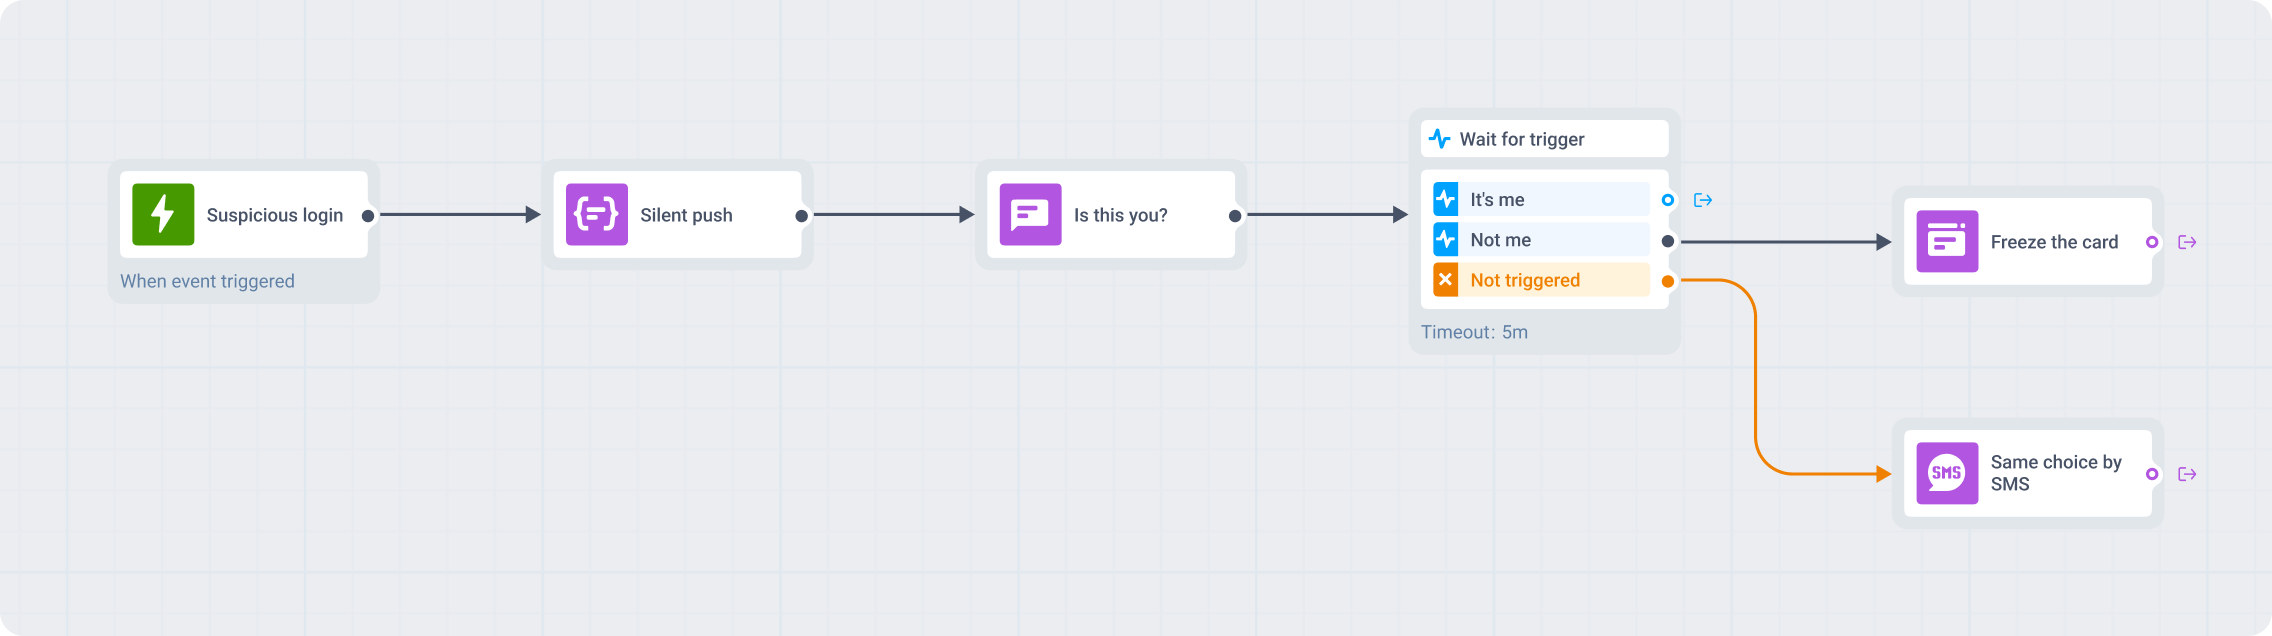
1. 触发
来自核心系统或 App 的事件启动旅程。可以是一笔付款、一次登录或完成的 KYC 步骤。
2. 条件
旅程等待客户回应,按分群拆分,并检查哪个渠道能触达客户。
3. 消息
每一步自选渠道。推送、短信、WhatsApp 和邮件都在同一条流程中。
4. 退出与衡量
客户一采取行动,旅程就停止。A/B 测试和对照组显示旅程带来的增量。
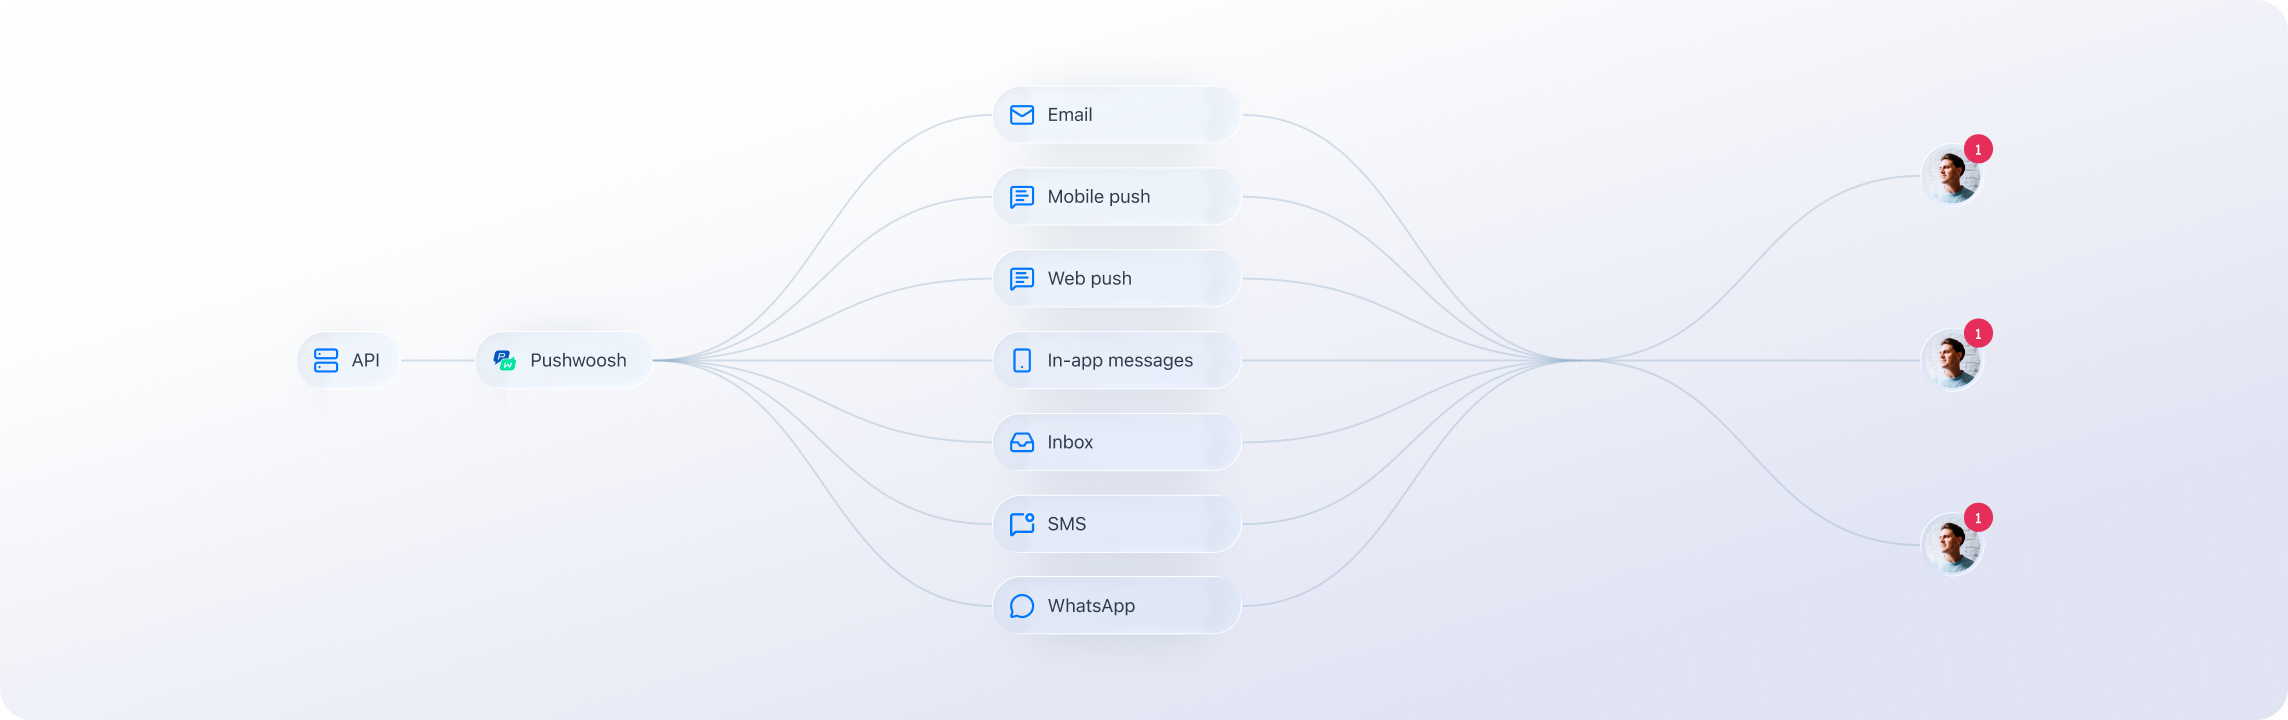
覆盖海外客户常看的每一个渠道
银行营销自动化:从注册到下一款产品
一份客户画像汇集每一个注册步骤、每一笔付款和每一次登录。以下每个阶段都基于这份画像发送合适的消息。
安全防护
用 Time-Sensitive 推送标记可疑活动,把安全通知保存在 Message Inbox 中。
效果衡量
在数据分析中查看哪些活动带来了产品开通。
为你自有系统服务的投递引擎
把分群保留在自己的核心系统中,通过我们的 API 投递。alinma bank 自 2017 年起就以这种方式运营多个银行 App。alinma bank 成功案例
覆盖提醒、对账单和优惠的银行个性化平台
以下是银行和金融科技 App 在 Pushwoosh 上最常运行的旅程。
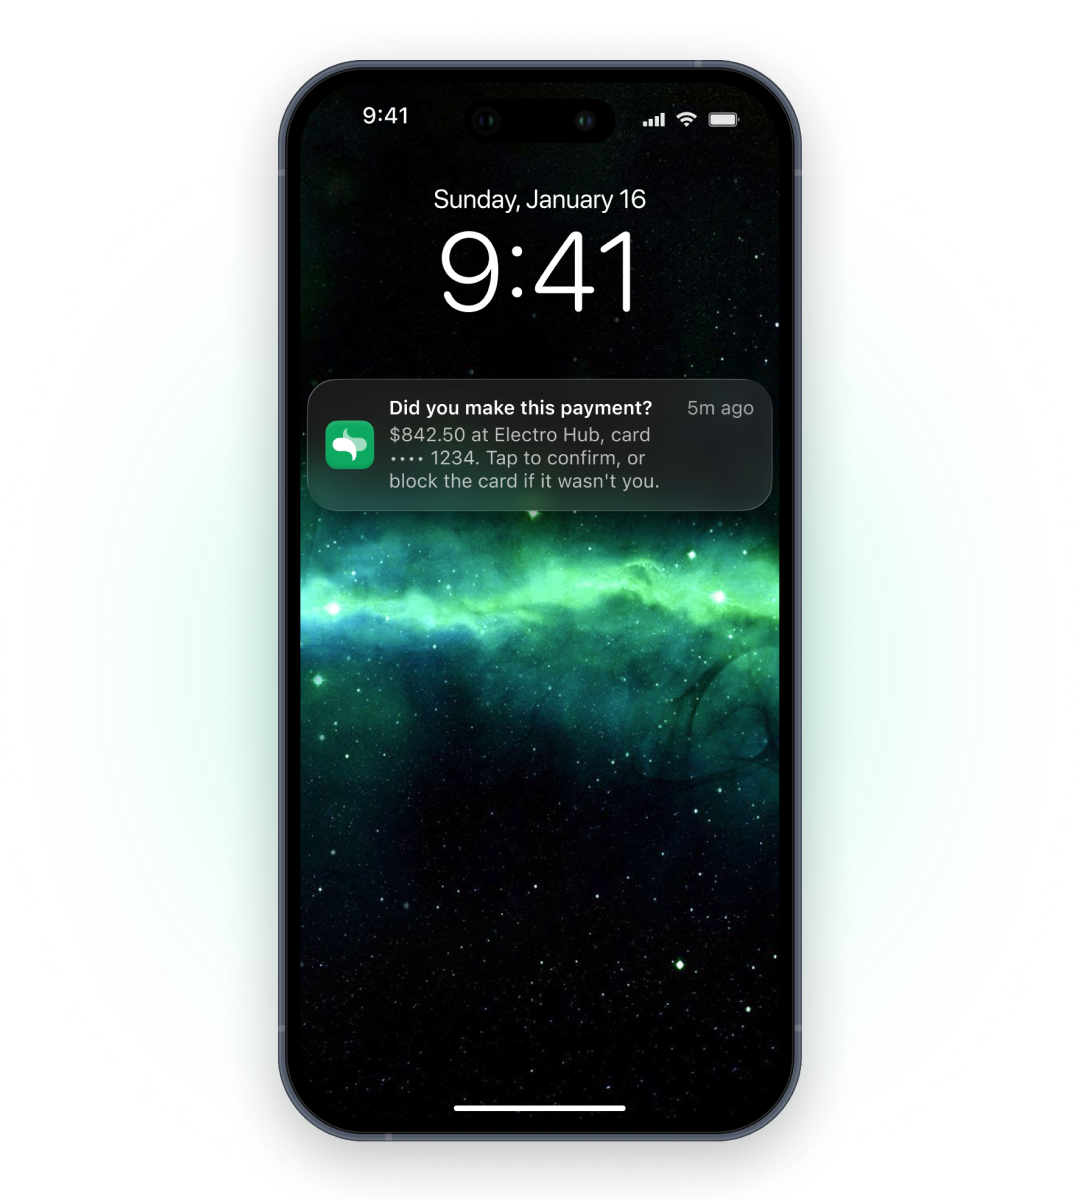
一键拦截欺诈
客户确认这笔付款,或直接冻结银行卡。
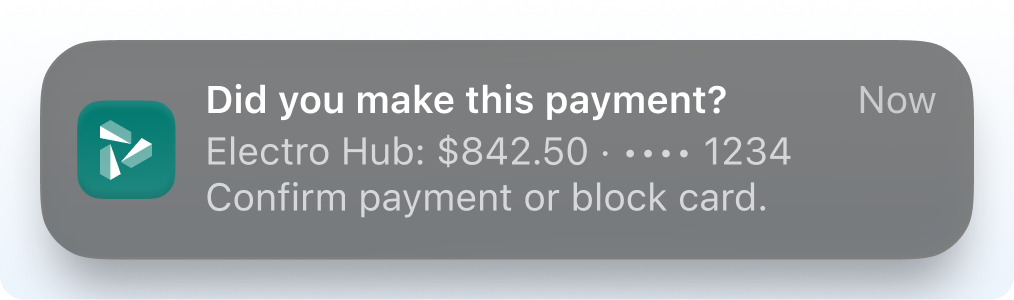
- 效果: 即使推送无法触达客户,欺诈核实也能得到回应。
引导新客户完成 KYC
提醒卡在身份验证环节的客户。
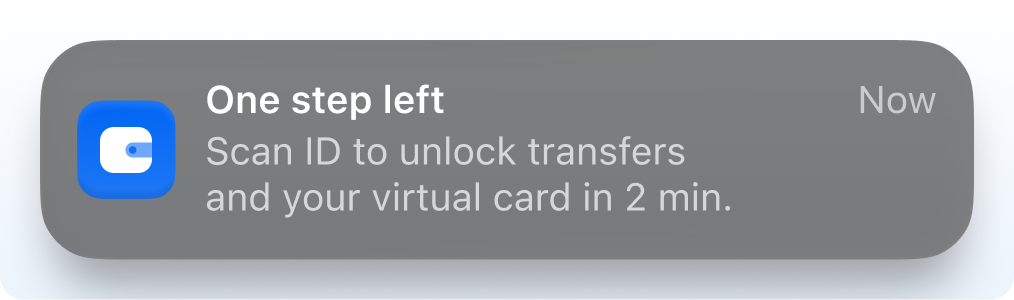
- 效果: 一款数字钱包运行着 44 个旅程,一周内通过旅程发送了 117 万条推送。
保留每一条交易通知
每条付款通知也会同步进入 App 收件箱。
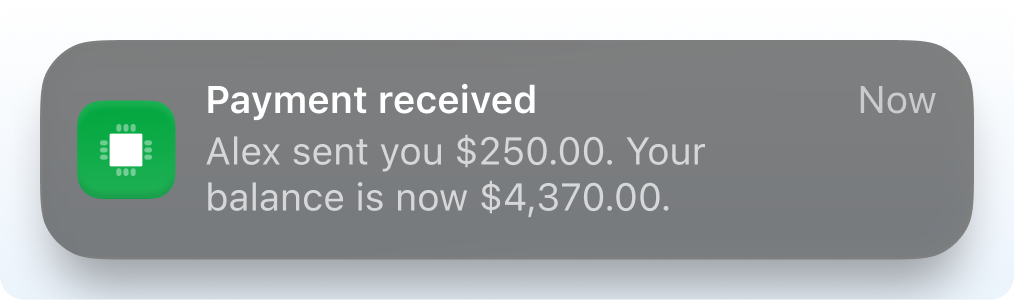
- 效果: 一家欧洲新银行每周把 990 万条交易推送同步到收件箱,客户在收件箱中阅读了其中 69.2 万条。
只向符合条件的客户推荐信贷
会被拒贷的客户不会收到信贷优惠。
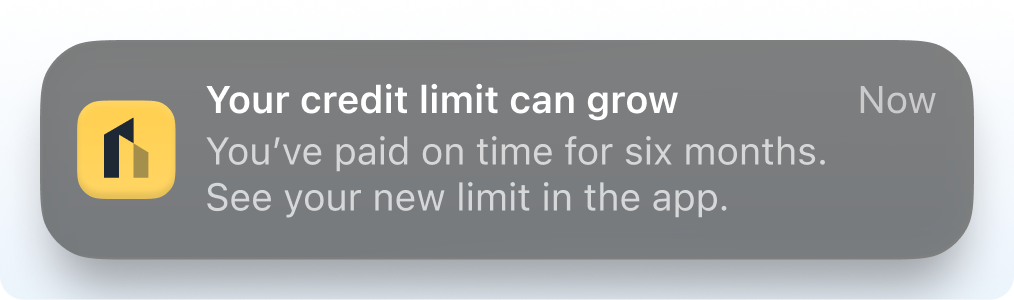
- 效果: 一款金融科技 App 把信用评分未通过的客户排除在贷款优惠之外。
在 App 内推荐下一款产品
在应用内展示优惠,无需推送权限。
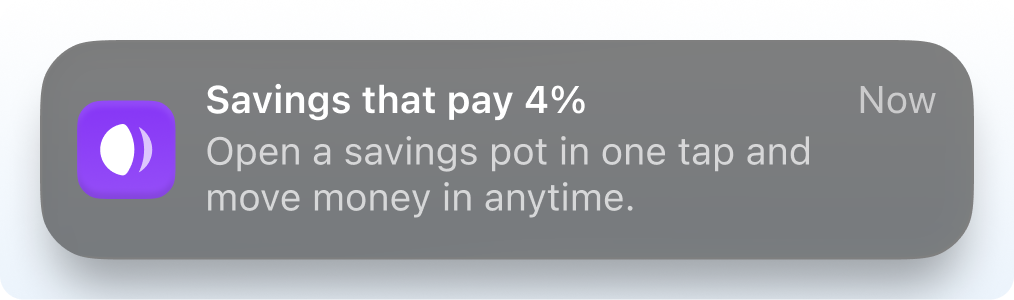
- 效果: 一款数字钱包在 90 天内运行了 851 条应用内消息,每条优惠都匹配客户的验证等级。
通过短信发送验证码和确认
通过 API 或旅程把验证码发送到手机号。
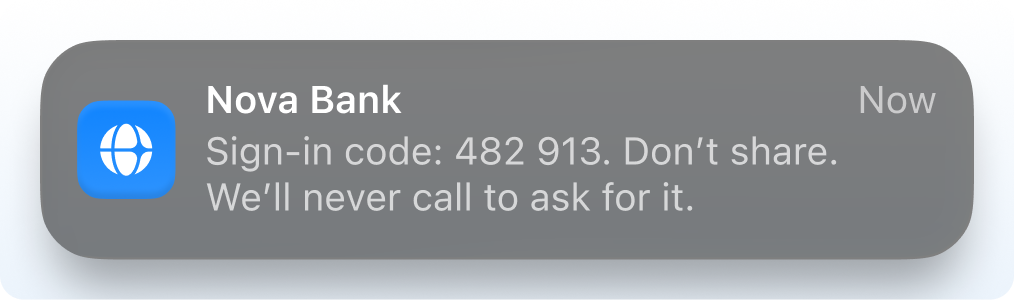
- 效果: 即使 App 已被卸载,验证码也能送达。
为什么银行选择 Pushwoosh 作为数字银行客户互动平台
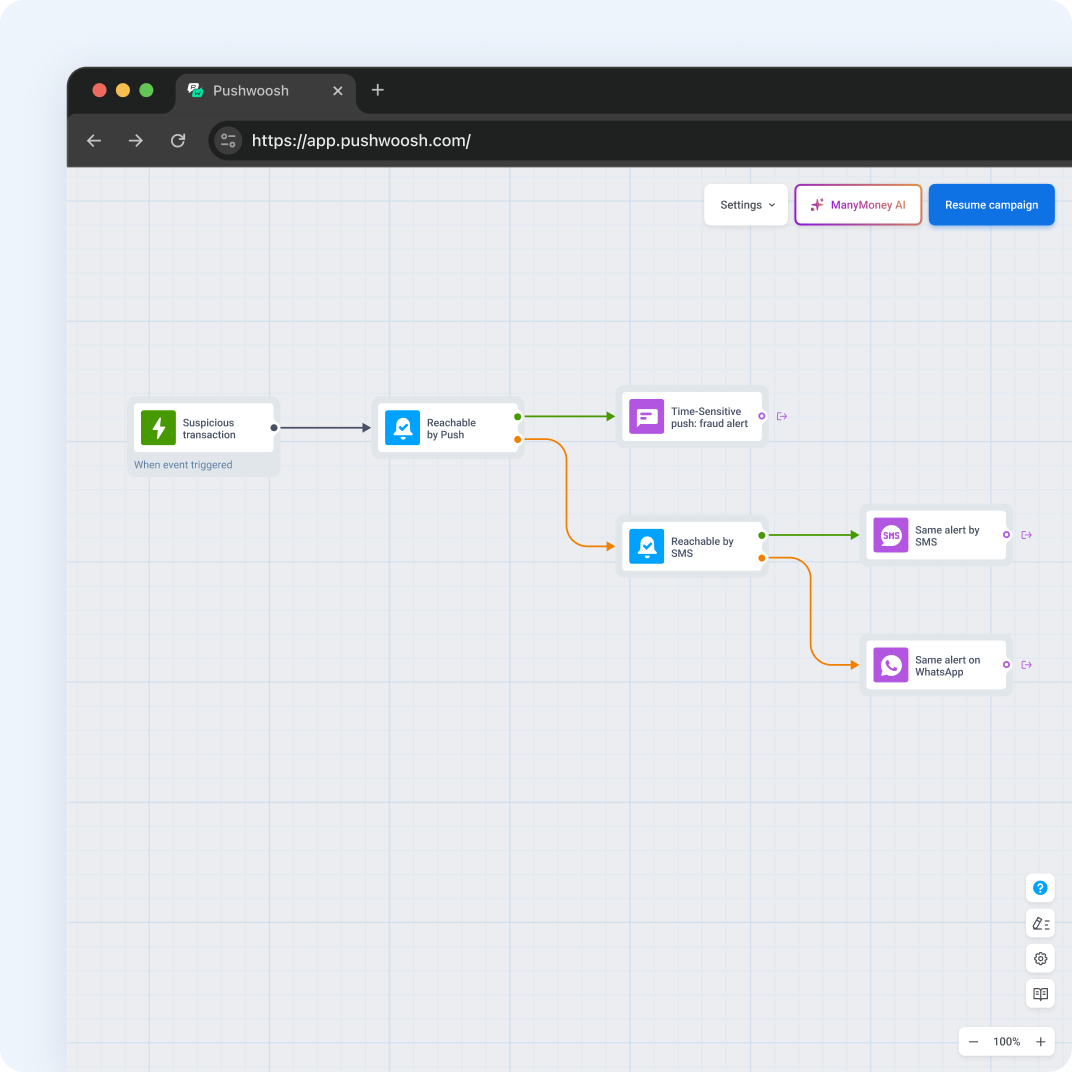
总能找到可用渠道的提醒
旅程会检查推送能否触达客户。如果不能,同一条提醒会改用短信或 WhatsApp 发送。
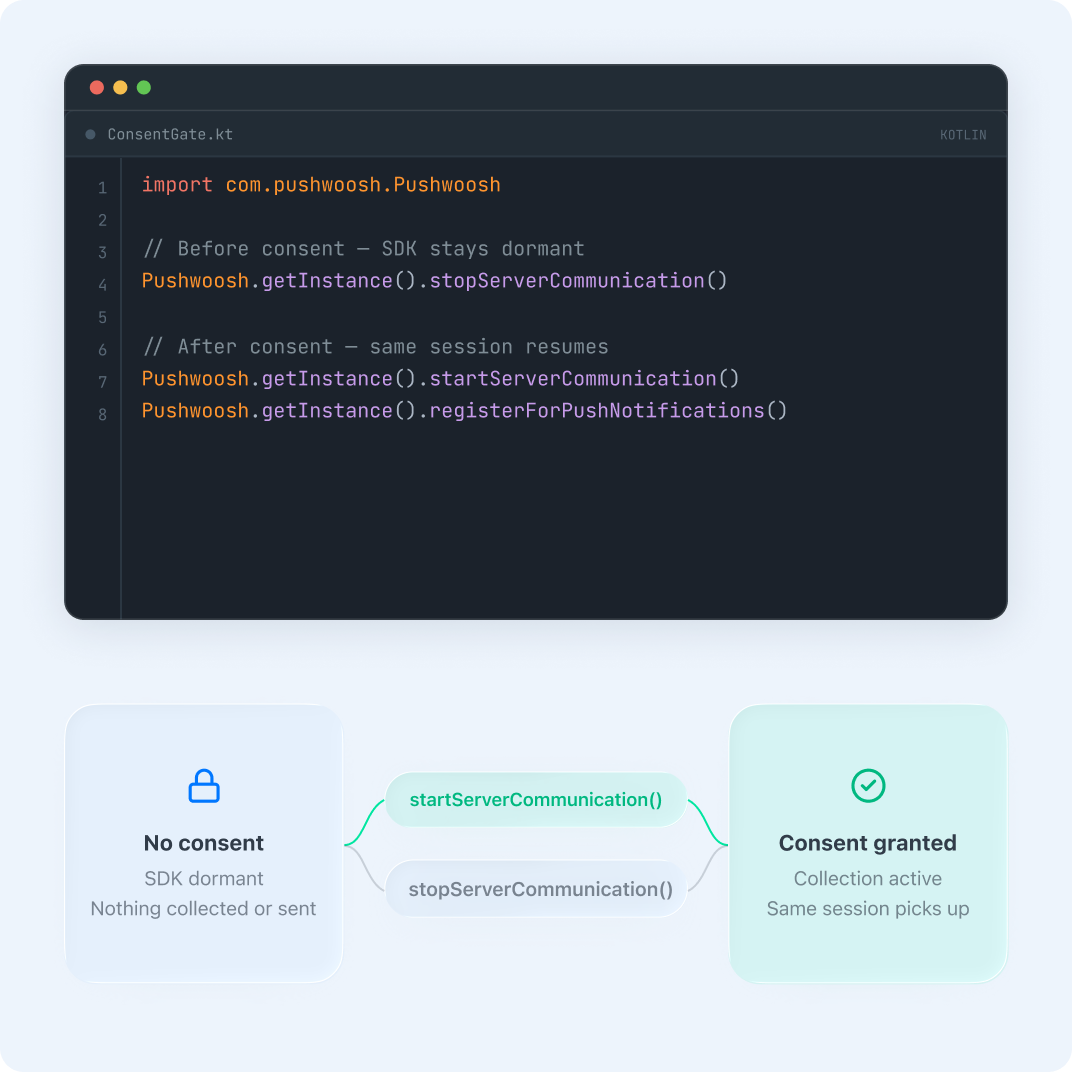
客户同意前不收集数据
SDK 可在客户授权同意前暂停全部数据收集,邮件可采用双重确认订阅。同意状态保存在用户画像中,发送前自动核验。
安全之选

ISO 27001:2022
Pushwoosh 符合在线安全行业标准,并通过了 ISO 27001:2022 认证。

确保 GDPR 合规
我们始终保持最高标准的数据保护法规合规性。

遵循 OWASP 原则
我们的平台采用安全设计方法,防范潜在威胁。

HIPAA
Pushwoosh 符合 HIPAA 标准,确保受保护健康信息 (ePHI) 的机密性、完整性和可用性。
SOC 2 Type 2
Pushwoosh 拥有 SOC 2 Type 2 报告,体现了我们对确保用户数据最高安全性的承诺。

DPF 认证
Pushwoosh 已正式获得欧盟-美国数据隐私框架(包括英国扩展)和瑞士 DPF 认证。
定价:按活跃用户计费
即使是免费方案也包含分群、Journey Builder、A/B 测试和 ManyMoney AI。
月活跃用户
所有渠道均包含:
移动推送 移动应用内消息 Web 推送 邮件 SMS WhatsApp Kakao Talk Telegram LINE每月邮件额度:
20,000 包含发送量/月全部包含:
ManyMoneyAI:营销副驾驶 营销活动编排 智能细分 个性化 高级分析 旅程 A/B 测试 完整 API 访问常见问题

连接你的银行技术栈


从 OneSignal 或 Amazon Pinpoint 迁移时,推送订阅用户可以一起迁过来。他们保留原有订阅,不会再看到新的权限请求。第一个活动 2 到 10 天即可上线。
延伸阅读:金融科技营销
探索相关产品
通过 Pushwoosh 全面的数据分析功能,获取所有消息渠道的可操作洞察,提升活动投资回报率(ROI)。
从体育资讯、突发新闻到天气警报和旅行更新,每一秒都至关重要。我们强大的高速投递技术允许每秒发送高达 500,000 条推送通知!
在 Customer Journey 中最多分出 4 条分支,按转化目标为每条分支打分,一旦结果显著(90% 置信度)即自动将新用户导向表现最优的分支。
通过 Pushwoosh 提供可靠的交易通知,通过 API 与核心银行系统集成,并编排跨渠道的银行客户旅程。
通过 Pushwoosh 交付关键时间的交易警报,根据用户投资组合个性化信号,并编排多渠道交易旅程。
为已在发送的推送设置 iOS 中断级别,让欺诈提醒、骑手到门或登机口变更穿透专注模式和定时摘要。在 Pushwoosh 控制面板中无代码开启。