2026년 11월 18일, 보안 연구자들이 인터넷에서 가장 널리 쓰이는 웹 서버 중 하나인 nginx의 치명적 취약점 2건을 공개했습니다. 지난 10년간 나온 모든 nginx 릴리스가 영향을 받기 때문에, HTTP/2를 활성화한 채 nginx를 운영하는 전 세계 기업들이 업데이트를 해야 했습니다.
다음 날 아침, 저희 DevOps 엔지니어 한 명이 Wiz Research의 분석 자료를 팀에 공유하며 어떤 시스템을 업데이트해야 하는지 물었습니다. 그날 업무가 끝날 무렵, Pushwoosh 플랫폼을 서비스하는 인터넷 노출 nginx 인스턴스 전부가 업데이트와 검증을 마쳤습니다. 다음 날 진행한 내부 감사에서는 악용 흔적이 발견되지 않았습니다.
Pushwoosh는 옴니채널 고객 인게이지먼트 플랫폼이며, 고객사의 앱은 24시간 내내 저희 엣지를 거쳐 API 트래픽을 보냅니다. 이런 웹 서버 버그가 공개되면, 저희가 얼마나 빨리 막아 내는지가 모든 고객에게 중요합니다. 이 글에서는 공개된 내용, 저희가 한 일, 엔지니어 1명과 AI 에이전트들이 일을 나눈 방식, 그리고 얻은 교훈을 정리합니다.
공개된 취약점
| CVE | 내용 | 영향받는 nginx OSS | 수정 버전 |
|---|---|---|---|
| CVE-2026-123007 | HTTP/2 흐름 제어의 정수 언더플로(send_window) | 1.9.5 ~ 1.31.8 | 1.30.7(stable), 1.31.9(mainline) |
| CVE-2026-123633 | 리버스 프록시 모드에서 HTTP/2 연결의 use-after-free | 1.19.7 ~ 1.31.8 | 1.30.7(stable), 1.31.9(mainline) |
send_window)두 취약점 모두 심각도 ‘치명적(Critical)‘으로 분류되며 CVSS 4.0 점수는 9.2입니다. 같은 릴리스에서 HTTP/3, 메일 프록시, DNS 리졸버, stream 모듈에 있던 CVE 8건도 함께 수정되었습니다.
악용은 쉽지 않습니다. 메모리 누수와 정교한 힙 조작이 필요하고, Wiz는 익스플로잇 코드를 공개하지 않았습니다. 다만 일부 보안 업체가 곧 공개 익스플로잇을 보고했습니다. 그럼에도 저희는 이 건을 긴급 사안으로 다뤘습니다. 이 버그는 인증 없이 원격 코드 실행을 허용하고, 저희 공개 엔드포인트 대부분에서 HTTP/2가 켜져 있었으며, TLS 터미네이터는 메모리에 개인 키를 보관합니다. 그래서 다음 정기 점검 시간을 기다리지 않고 1~2일 안에 패치하기로 결정했습니다.
👉 전체 기술 분석: NGINX HTTP/2 RCE vulnerabilities, Wiz Research
단계별 대응 과정
1. 노출 범위부터 파악하기
아무것도 건드리기 전에, 읽기 전용 모드로 전체 인프라를 점검했습니다. 엣지 라우팅, TLS 종료, 내부 서비스, Kubernetes ingress 컨트롤러가 대상이었습니다. 모든 인스턴스마다 nginx 버전과 HTTP/2 활성화 여부를 기록했습니다.
그 결과 실제 노출 정도를 기준으로 한 우선순위 목록이 만들어졌습니다. 몇 년 된 nginx 버전으로 돌아가던 내부 호스트도 몇 대 찾아냈습니다.
2. 숨은 의존성 찾기
nginx 업그레이드는 nginx만 업그레이드하고 끝나는 경우가 거의 없습니다.
저희 빌드에는 메트릭, 지리 위치, WAF용 커스텀 동적 모듈이 포함되어 있고, nginx는 자신과 정확히 같은 버전으로 빌드된 모듈만 불러옵니다. 모든 모듈을 저희가 운영하는 모든 CPU 아키텍처용으로 1.30.7에 맞춰 다시 빌드해야 했습니다.
까다로운 부분은 ARM이었습니다. 전용 ARM 빌드 러너가 일주일 전에 폐기된 상태였습니다. 그래서 해당 빌드를 공유 CI의 에뮬레이션 기반 크로스 빌드로 옮겼습니다. 빌드 한 번에 몇 분이 아니라 최대 25분이 걸려 번거로웠지만, 새 하드웨어는 필요 없었습니다.
3. 업그레이드가 불가능하면 백포트하기
저희 Kubernetes ingress 컨트롤러는 nginx 버전을 고정하고 자체 패치 수십 개를 포함한, 동결된 upstream을 기반으로 합니다. 이를 nginx 1.30으로 옮기는 일은 그 자체로 별도 프로젝트가 될 규모였습니다.
그래서 nginx 1.30.6과 1.30.7 사이의 공식 보안 diff를 가져와 컨트롤러의 nginx에 적용했습니다. 모든 upstream 패치 위에 깔끔하게 적용되었고, 애매하게 맞물린 한 곳은 직접 확인했습니다. 버전 문자열은 여전히 1.27.1이지만, 그 아래 HTTP/2 코드는 1.30.7과 동일합니다.
4. 리뷰를 거쳐 배포하고, 영향 범위 순으로 롤아웃하기
모듈 패키지, 설치 role, ingress 이미지, 버전 고정까지 모든 변경은 merge request로 올리고 자동 코드 리뷰와 보안 리뷰를 거쳤습니다. playbook으로 관리하는 호스트는 오직 이 merge request를 통해서만 변경했습니다.
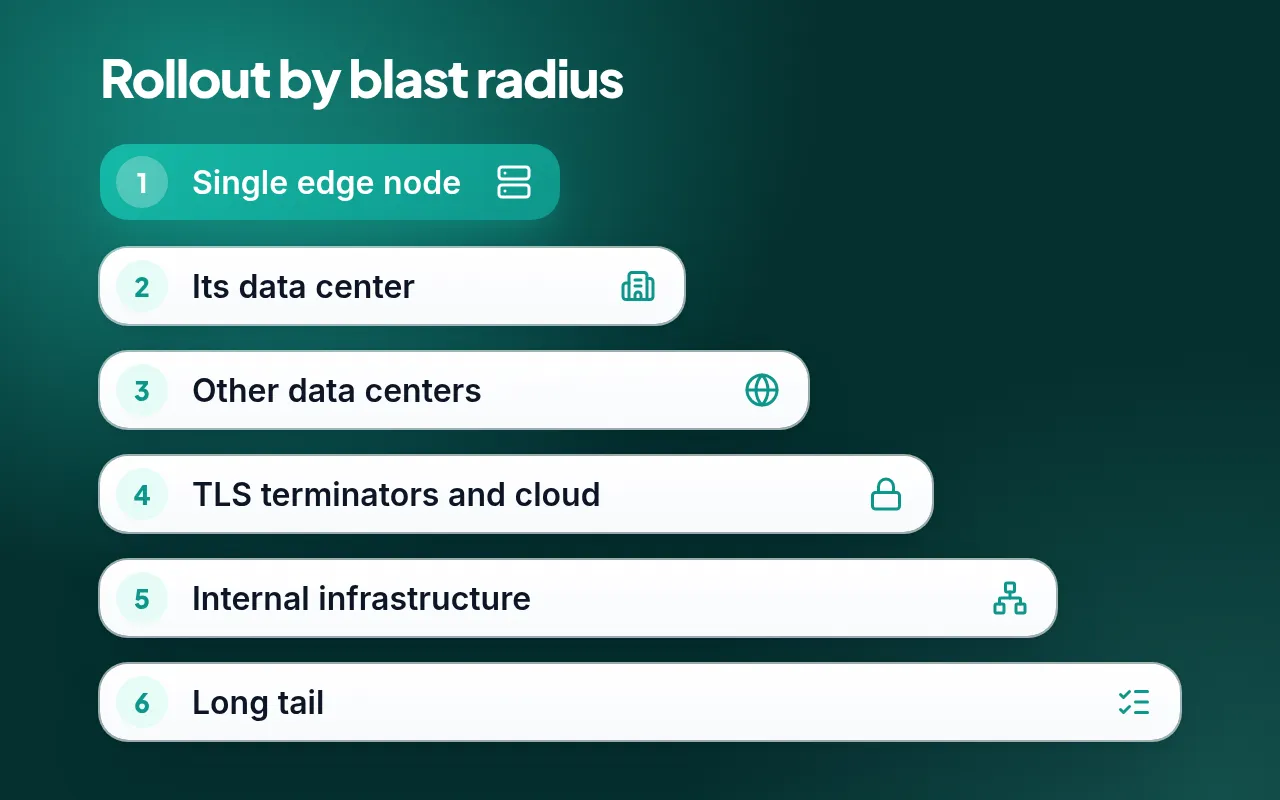
롤아웃은 한 번에 호스트 1대씩, 장애가 나도 피해가 가장 적은 곳부터 시작했습니다. 먼저 한 데이터 센터의 엣지 노드 1대를 바꾸고 외부에서 HTTP/2로 확인했습니다. 이어서 그 데이터 센터의 나머지, 다른 데이터 센터, TLS 터미네이터와 클라우드 호스트 순으로 진행했고, 접근용 bastion은 마지막이었습니다.
각 호스트에서 playbook은 변경 전후로 설정 테스트를 실행했고, 바이너리가 바뀐 경우에만 nginx를 재시작했습니다. 이후 새 바이너리가 실행 중인지, 모든 모듈이 로드되었는지, TLS 핸드셰이크가 정상인지, 오류 로그가 깨끗한지 확인했습니다.
Kubernetes ingress는 Helm으로 배포했습니다. apply 전에 운영 중인 release를 git과 비교하고 서버 측 dry run을 실행했으며, 새 컨트롤러가 노드 하나씩 기존 컨트롤러를 대체했습니다.
5. 롱테일 마무리하기
일부 호스트는 주요 자동화 범위 밖에 있었는데, 대부분 배포판 패키지를 쓰는 내부 도구와 VPN 노드였습니다. HTTP/2를 끄는 것이 공식적으로 권장되는 빠른 임시 조치였습니다. 하지만 저희가 쓰는 모든 OS 버전에 수정된 패키지가 나와 있었기 때문에, 이 호스트들도 1.30.7로 업그레이드했습니다. 작업은 한 대씩, 먼저 설정을 백업한 뒤 진행했습니다.
이 호스트들에서도 예상 밖의 일이 있었습니다. 오래된 배포판 모듈 패키지를 먼저 제거하지 않으면 새 nginx가 설정 테스트에 실패했습니다. 작업 내내 기존 프로세스가 트래픽을 계속 처리했기 때문에 서비스 중단은 없었습니다. 일부 노드는 업그레이드 전에 OpenSSL도 최신 버전으로 올려야 했습니다.
가장 다행이었던 발견은 이것입니다. 프로비저닝 role 1개에 오래된 기본 nginx 버전이 설정되어 있었고, 다운그레이드도 허용되어 있었습니다. 다음 정기 실행 때 이 수정 사항이 조용히 롤백될 뻔했습니다. 지금은 별도의 merge request로 코드에서 버전을 고정했습니다.
💡 수동으로 수정한 뒤에는, 우리 자동화가 그 수정을 되돌리지 않는지 꼭 확인하세요.
작업은 어떻게 나눴나
DevOps 엔지니어 1명이 AI 에이전트들과 함께 대응을 이끌었습니다. 각 에이전트는 실행, 작업 분배, 코드 리뷰, 릴리스, 접근 승인 등 프로세스의 좁은 영역 하나씩을 맡았습니다. 에이전트들은 탐색, 빌드, merge request, 롤아웃, 변경 후 점검처럼 반복적이고 검증하기 쉬운 작업을 처리했습니다.
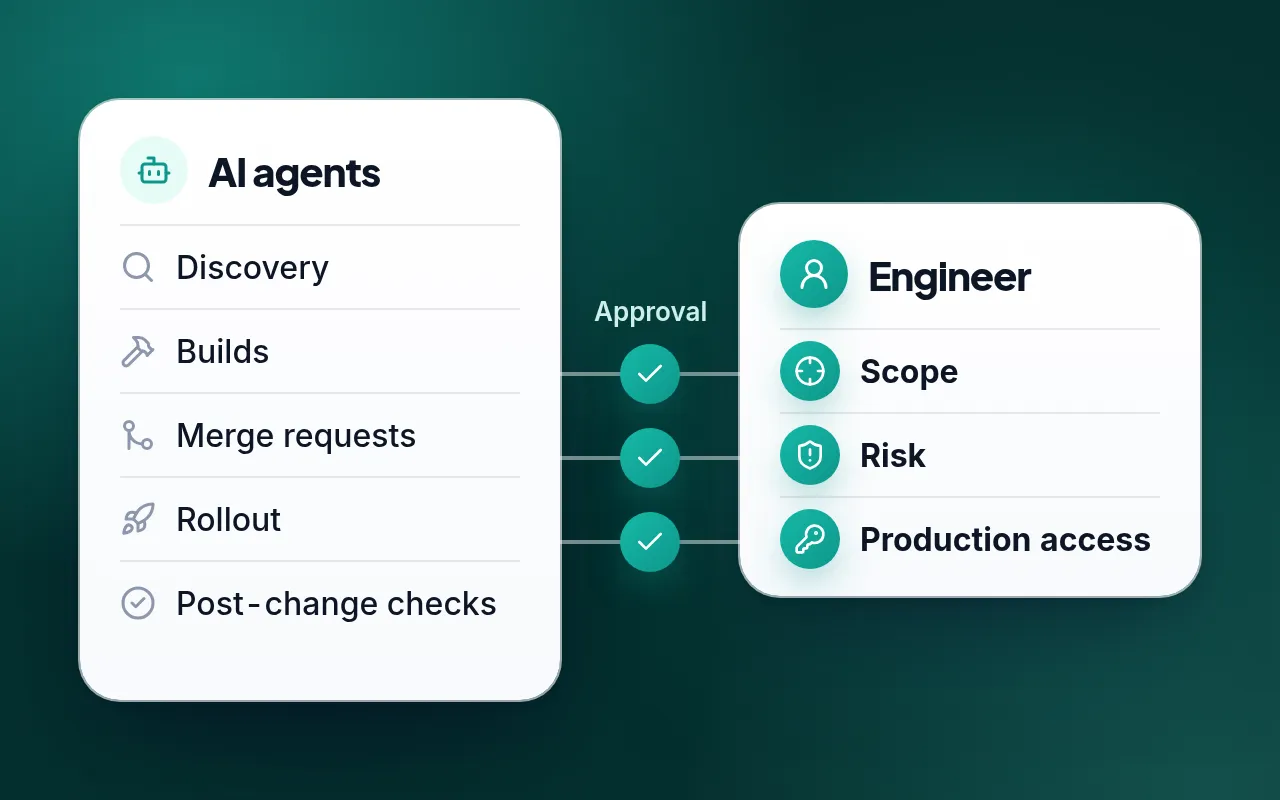
결정은 엔지니어의 몫이었습니다. 범위, 위험, 프로덕션 접근은 그가 판단했고, 범위는 팀 스레드에서 그가 명시적으로 승인한 뒤에만 넓어졌습니다.
접근 권한도 같은 방식을 따랐습니다. 상승된 권한은 명령 단위가 아니라 작업 단계 단위로, 엔지니어가 승인한 뒤에만 부여되었고 작업 시간이 끝나면 만료되었습니다.
이렇게 역할을 나눈 덕분에 하루 만의 대응이 가능했습니다. 1명이 전체 인프라를 맡으면서도 모든 변경은 리뷰와 사람의 결정을 거쳤습니다.
결과
| 시점 | 진행 상황 |
|---|---|
| 11월 18일 | F5가 수정 버전을 배포하고 취약점이 공개됨 |
| 11월 19일 오전 | 엔지니어가 Wiz 분석을 공유하고 노출 범위 파악 시작 |
| 11월 19일 정오 | 모든 아키텍처용 모듈 재빌드, ingress 이미지 백포트, 변경 사항 리뷰 및 병합 |
| 11월 19일 오후 | 단계별 롤아웃: 엣지, TLS 터미네이터, 클라우드 호스트, bastion, 내부 도구와 VPN 노드 |
| 11월 19일 업무 종료 | Pushwoosh 플랫폼을 서비스하는 인터넷 노출 nginx 인스턴스 전부 패치 및 검증 완료 |
| 11월 20일 | 내부 감사 완료, 악용 흔적 없음, 상태 페이지에 보안 공지 게시 |
- ARM 장비를 포함한 30대 이상의 호스트를 nginx 1.30.7로 옮기고 실제 운영 환경에서 확인했습니다.
- Pushwoosh의 프로덕션 Kubernetes 클러스터 2곳 모두 ingress가 백포트한 이미지로 동작합니다.
- 11월 20일에 완료한 내부 감사에서 악용 흔적은 발견되지 않았습니다.
Pushwoosh 고객에게 미치는 영향
Pushwoosh 플랫폼과 관련해 고객 측에서 하실 일은 없으며, Pushwoosh Mobile SDK와 Web SDK는 영향을 받지 않습니다. 자세한 내용은 상태 페이지의 보안 공지에서 확인하실 수 있고, 보안 권고문 PW-SA-2026-003 전문은 support@pushwoosh.com으로 요청하시면 받아 보실 수 있습니다.
자체 시스템에서 HTTP/2를 활성화한 nginx, NGINX Plus, ingress-nginx를 운영 중이라면 nginx 1.30.7, 1.31.9 또는 그 이후 버전으로 업데이트할 것을 권장합니다.
모든 팀에 드리는 조언
- 필요해지기 전에 노출 범위를 파악해 두세요. 저희는 첫 1시간을 ‘어떤 시스템이 영향을 받는가’에 답하는 데 썼습니다. 버전과 설정을 담은 최신 인벤토리가 있다면 몇 분이면 끝납니다.
- 동적 모듈은 모든 패치의 숨은 의존성입니다. 업그레이드 일정을 잡기 전에 모듈별, 아키텍처별 재빌드 시간을 미리 확보하세요. 전용 빌드 러너가 없는 아키텍처라면 더욱 그렇습니다.
- 보안 diff 백포트는 정당한 방법입니다. 동결된 upstream 때문에 업그레이드가 막혔다면, 이미 운영 중인 버전에 공식 수정을 적용해 당일에 위험을 없앨 수 있습니다.
- 자동화가 수정을 되돌리지 않도록 하세요. 기본 버전이 지정되어 있고 다운그레이드를 허용하는 role을 찾아보세요. 저희 role 중 하나는 다음 정기 실행 때 하루치 작업을 되돌릴 뻔했습니다.
- 범위 결정은 사람이 하고, 접근 권한에는 시간 제한을 두세요. 명령 단위가 아니라 단계 단위로 시간 제한이 있는 접근 권한을 1번 부여하면 승인 클릭이 줄고, 작업이 끝나면 권한도 사라집니다.
Pushwoosh와 함께 고객의 신뢰를 지키세요
치명적인 CVE 대응은 누가 더 빨리 타이핑하느냐의 문제가 아닙니다. 보안 권고가 나오기 전에 인벤토리, 파이프라인, 리뷰 프로세스가 준비되어 있느냐의 문제입니다.
저희는 고객의 메시지와 사용자 데이터를 포함해 Pushwoosh를 거치는 모든 것에 같은 원칙을 적용합니다. 앱 보안을 어떻게 다루는지 자세히 알고 싶으시다면 저희 팀에 문의해 주세요.