18 ноября 2026 года исследователи безопасности раскрыли 2 критические уязвимости в nginx, одном из самых распространённых веб-серверов в интернете. Затронуты все релизы nginx за последнее десятилетие, поэтому обновляться пришлось компаниям по всему миру, у которых nginx работает с включённым HTTP/2.
На следующее утро один из наших DevOps-инженеров поделился с командой разбором Wiz Research и спросил, какие из наших систем нужно обновить. К концу того же рабочего дня все доступные из интернета экземпляры nginx, которые обслуживают платформу Pushwoosh, были обновлены и проверены. Внутренний аудит на следующий день не нашёл признаков эксплуатации.
Pushwoosh — омниканальная платформа вовлечения клиентов, и приложения наших клиентов круглосуточно отправляют API-трафик через наш edge. Когда такая ошибка веб-сервера становится публичной, скорость, с которой мы её закрываем, важна для каждого из них. Ниже рассказываем, что именно раскрыли, что мы сделали, как один инженер и группа AI-агентов разделили работу и какие выводы мы сделали.
Что раскрыли
| CVE | Что это | Затронутые версии nginx OSS | Исправлено в |
|---|---|---|---|
| CVE-2026-123007 | Целочисленное переполнение снизу (integer underflow) в управлении потоком HTTP/2 (send_window) | с 1.9.5 по 1.31.8 | 1.30.7 (stable), 1.31.9 (mainline) |
| CVE-2026-123633 | Use-after-free HTTP/2-соединения в режиме обратного прокси | с 1.19.7 по 1.31.8 | 1.30.7 (stable), 1.31.9 (mainline) |
send_window)Обе уязвимости оценены как критические, с баллом 9.2 по CVSS 4.0. Тот же релиз закрыл ещё 8 CVE в HTTP/3, почтовом прокси, DNS-резолвере и stream-модулях.
Эксплуатировать их сложно: нужна утечка памяти и аккуратная подготовка кучи (heap grooming), а Wiz не опубликовала код эксплойта, хотя некоторые security-вендоры вскоре сообщили о публичных эксплойтах. Мы всё равно отнеслись к этому как к срочной задаче. Уязвимости позволяют удалённо выполнить код без аутентификации, HTTP/2 был включён почти на всех наших публичных эндпоинтах, а TLS-терминаторы держат приватные ключи в памяти. Мы решили закрыть уязвимость за 1–2 дня, а не ждать следующего окна обслуживания.
👉 Полный технический разбор: NGINX HTTP/2 RCE vulnerabilities, Wiz Research
Как мы действовали, шаг за шагом
1. Сначала оценить, что под угрозой
Прежде чем что-либо трогать, мы прошлись по всей инфраструктуре в режиме только для чтения: edge-маршрутизация, TLS-терминация, внутренние сервисы и ingress-контроллеры Kubernetes. Для каждого экземпляра мы записали версию nginx и то, включён ли HTTP/2.
Так получился список приоритетов, основанный на реальной уязвимости систем. Заодно нашлось несколько внутренних хостов с версиями nginx многолетней давности.
2. Найти скрытые зависимости
Обновить nginx редко означает просто обновить nginx.
Наши сборки поставляются с собственными динамическими модулями для метрик, геолокации и WAF, а nginx загружает только модуль, собранный под его точную версию. Каждый модуль пришлось пересобрать под 1.30.7 для каждой используемой нами архитектуры процессора.
Сложнее всего было с ARM: наш выделенный ARM-раннер для сборок вывели из эксплуатации неделей раньше. Мы перенесли эти сборки на кросс-сборку с эмуляцией в общем CI. Каждая занимала до 25 минут вместо пары минут, что раздражало, но не потребовало нового железа.
3. Бэкпорт, когда обновление невозможно
Наш ingress-контроллер Kubernetes построен на замороженном upstream, который фиксирует свою версию nginx и несёт десятки собственных патчей. Перевод его на nginx 1.30 стал бы отдельным проектом.
Поэтому мы взяли официальный security-дифф между nginx 1.30.6 и 1.30.7 и применили его к nginx контроллера. Он чисто лёг поверх всех upstream-патчей, а единственное неточное совпадение мы проверили вручную. Строка версии по-прежнему показывает 1.27.1, но код HTTP/2 под ней соответствует 1.30.7.
4. Выпускать через ревью, раскатывать по радиусу поражения
Каждое изменение проходило через merge request с автоматическим ревью кода и безопасности: пакеты модулей, роль установки, образ ingress, фиксация версий. Хосты, которыми управляют наши плейбуки, менялись только через эти merge request.
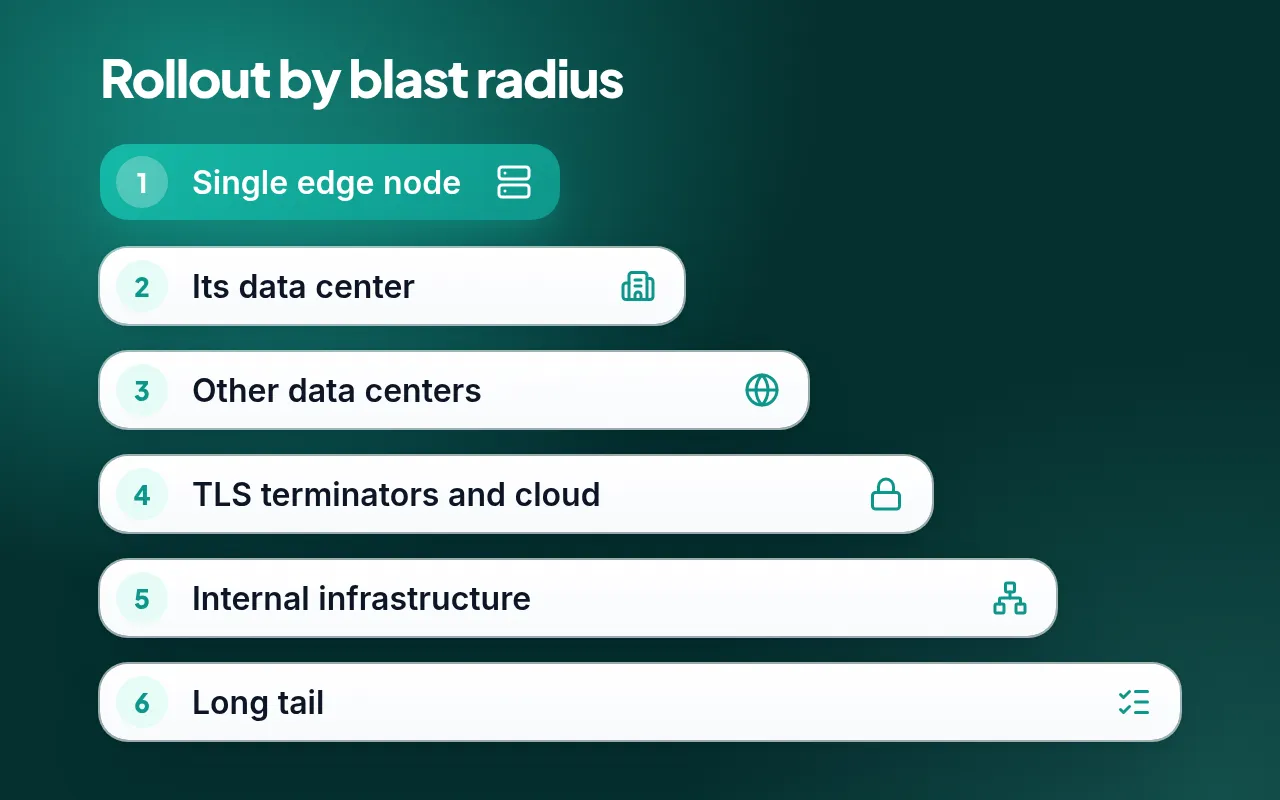
Мы раскатывали по 1 хосту за раз, начиная с тех мест, где сбой навредил бы меньше всего. Сначала — один edge-узел в одном дата-центре, проверенный снаружи по HTTP/2. Затем остальная часть этого дата-центра, другие дата-центры, TLS-терминаторы и облачные хосты, а бастион доступа — последним.
На каждом хосте плейбук запускал проверку конфигурации до и после, перезапускал nginx, только если изменился бинарник, и подтверждал, что работает новый бинарник со всеми загруженными модулями, рабочим TLS-рукопожатием и чистым логом ошибок.
Ingress в Kubernetes выкатывали через Helm. Перед применением мы сравнили живой релиз с git и выполнили server-side dry run, а новые контроллеры заменяли старые по одному узлу за раз.
5. Закрыть длинный хвост
Несколько хостов жили вне нашей основной автоматизации — в основном внутренние инструменты и VPN-узлы на пакетах из дистрибутива. Отключить HTTP/2 было бы быстрой и официально рекомендованной временной мерой. Но исправленные пакеты нашлись для всех используемых нами версий ОС, поэтому мы обновили и эти хосты до 1.30.7 — по одному и с предварительным бэкапом конфигурации.
Без сюрпризов не обошлось. Старые пакеты модулей из дистрибутива нужно было удалить первыми, иначе новый nginx не проходил проверку конфигурации. Старый процесс всё это время продолжал обслуживать трафик, так что ничего не падало. Нескольким узлам перед обновлением понадобился также более новый OpenSSL.
Находка, которой мы рады больше всего: в 1 роли провижининга стояла старая версия nginx по умолчанию и были разрешены даунгрейды. Её следующий плановый запуск тихо откатил бы исправление. Теперь версия зафиксирована в коде отдельным merge request.
💡 После любого ручного исправления проверьте, что ваша собственная автоматизация его не отменит.
Как была организована работа
Реагированием занимался 1 DevOps-инженер вместе с AI-агентами, каждый из которых отвечал за узкую часть процесса: выполнение, маршрутизацию задач, ревью кода, релизы и согласование доступа. Агенты взяли на себя повторяющуюся и легко проверяемую работу: поиск затронутых систем, сборки, merge request, раскатку и проверки после изменений.
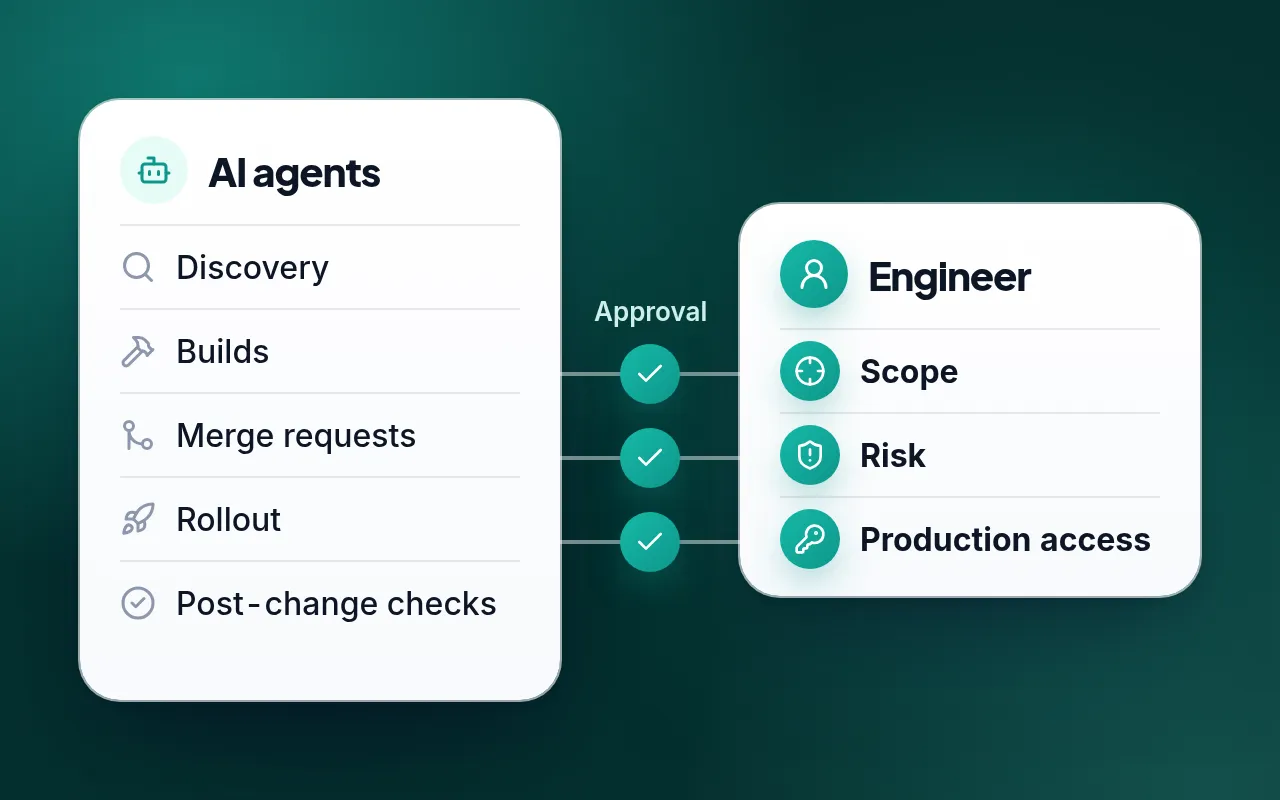
Решения оставались за инженером. Объём работ, риски и доступ к продакшену определял он, и объём расширялся только после его явного «да» в треде команды.
Доступ подчинялся той же модели. Повышенные права выдавались на этап работы, а не на отдельную команду, только после одобрения инженера, и истекали, когда закрывалось рабочее окно.
Именно такое разделение сделало возможным уложиться в один день: 1 человек мог охватить всю инфраструктуру, а каждое изменение при этом проходило ревью и решение человека.
Результат
| Когда | Что произошло |
|---|---|
| 18 ноября | F5 выпускает исправления, уязвимости раскрыты публично |
| 19 ноября, утро | Инженер делится разбором Wiz, начинается оценка того, что под угрозой |
| 19 ноября, середина дня | Модули пересобраны для всех архитектур, в образ ingress внесён бэкпорт, изменения прошли ревью и смержены |
| 19 ноября, после обеда | Поэтапная раскатка: edge, TLS-терминаторы, облачные хосты, бастион, внутренние инструменты и VPN-узлы |
| 19 ноября, конец дня | Все доступные из интернета экземпляры nginx, обслуживающие платформу Pushwoosh, обновлены и проверены |
| 20 ноября | Внутренний аудит завершён без признаков эксплуатации, уведомление о безопасности опубликовано на странице статуса |
- Более 30 хостов переведены на nginx 1.30.7 и проверены вживую, включая ARM-машины.
- Ingress в обоих продакшн-кластерах Kubernetes Pushwoosh работает на образе с бэкпортом.
- Внутренний аудит, завершённый 20 ноября, не нашёл признаков эксплуатации.
Что это значит для клиентов Pushwoosh
С вашей стороны для платформы Pushwoosh никаких действий не требуется, а наши Mobile и Web SDK не затронуты. Подробности — в нашем уведомлении о безопасности на странице статуса, а полный Security Advisory PW-SA-2026-003 доступен по запросу на support@pushwoosh.com.
Если в ваших собственных системах работает nginx, NGINX Plus или ingress-nginx с включённым HTTP/2, рекомендуем обновиться до nginx 1.30.7, 1.31.9 или новее.
Что мы посоветовали бы любой команде
- Знайте, что у вас под угрозой, до того как это понадобится. Наш первый час ушёл на ответ на вопрос «какие системы затронуты». С актуальной инвентаризацией версий и настроек это занимает минуты.
- Динамические модули — скрытая зависимость любого патча. Закладывайте время на пересборку каждого модуля под каждую архитектуру до того, как планировать обновление, особенно для архитектуры без выделенного раннера сборки.
- Бэкпорт security-диффа — законный инструмент. Если замороженный upstream блокирует обновление, применение официального исправления к уже используемой версии может закрыть риск в тот же день.
- Убедитесь, что автоматизация не отменит ваше исправление. Ищите роли с версией по умолчанию и разрешёнными даунгрейдами. Одна из наших откатила бы день работы при следующем плановом запуске.
- Оставляйте решения об объёме работ людям, а доступ ограничивайте по времени. 1 ограниченный по времени доступ на этап, а не на команду, — это меньше кликов на согласование, и доступ исчезает, когда работа закончена.
Сохраните доверие клиентов вместе с Pushwoosh
Реакция на критическую CVE — это не о том, как быстро кто-то печатает. Это о том, чтобы инвентаризация, пайплайн и процесс ревью были готовы до того, как выйдет бюллетень.
Ту же дисциплину мы применяем ко всему, что проходит через Pushwoosh, включая ваши сообщения и пользовательские данные. Если хотите подробнее узнать, как мы обеспечиваем безопасность вашего приложения, свяжитесь с нашей командой.
Похожие статьи
Показать все