18 নভেম্বর 2026-এ নিরাপত্তা গবেষকেরা nginx-এ 2টি গুরুতর দুর্বলতা প্রকাশ করেন। nginx ইন্টারনেটে সবচেয়ে বেশি ব্যবহৃত ওয়েব সার্ভারগুলোর একটি। গত এক দশকের প্রতিটি nginx রিলিজ এতে আক্রান্ত, তাই বিশ্বজুড়ে যেসব কোম্পানি HTTP/2 চালু রেখে nginx চালায়, তাদের সবাইকে আপডেট করতে হয়েছে।
পরদিন সকালে আমাদের একজন DevOps ইঞ্জিনিয়ার টিমের সঙ্গে Wiz Research-এর বিশ্লেষণ শেয়ার করেন এবং জানতে চান আমাদের কোন কোন সিস্টেমে আপডেট দরকার। সেই কর্মদিবস শেষ হওয়ার আগেই Pushwoosh প্ল্যাটফর্মে সার্ভিস দেওয়া প্রতিটি ইন্টারনেটমুখী nginx ইনস্ট্যান্স আপডেট ও যাচাই করা হয়ে যায়। পরের দিনের অভ্যন্তরীণ অডিটে কোনো এক্সপ্লয়টেশনের চিহ্ন পাওয়া যায়নি।
Pushwoosh একটি omnichannel কাস্টমার এনগেজমেন্ট প্ল্যাটফর্ম, আর আমাদের গ্রাহকদের অ্যাপ দিনরাত আমাদের edge দিয়ে API ট্রাফিক পাঠায়। এমন ওয়েব সার্ভার বাগ প্রকাশ্যে এলে আমরা কত দ্রুত সেটি বন্ধ করি, তা প্রত্যেক গ্রাহকের জন্যই গুরুত্বপূর্ণ। এই লেখায় থাকছে: কী প্রকাশ হয়েছিল, আমরা কী করেছি, 1 জন ইঞ্জিনিয়ার আর একদল AI এজেন্ট কিভাবে কাজ ভাগ করে নিয়েছেন, এবং আমরা কী শিখেছি।
কী প্রকাশ করা হয়েছিল
| CVE | এটি কী | আক্রান্ত nginx OSS | যে ভার্সনে ঠিক করা হয়েছে |
|---|---|---|---|
| CVE-2026-123007 | HTTP/2 flow control-এ integer underflow (send_window) | 1.9.5 থেকে 1.31.8 | 1.30.7 (stable), 1.31.9 (mainline) |
| CVE-2026-123633 | reverse-proxy মোডে HTTP/2 কানেকশনের use-after-free | 1.19.7 থেকে 1.31.8 | 1.30.7 (stable), 1.31.9 (mainline) |
send_window)দুটিই critical হিসেবে চিহ্নিত, CVSS 4.0 স্কোর 9.2। একই রিলিজে HTTP/3, mail proxy, DNS resolver ও stream মডিউলের আরও 8টি CVE বন্ধ করা হয়েছে।
এক্সপ্লয়েট করা কঠিন: এর জন্য memory leak এবং সতর্ক heap grooming দরকার, আর Wiz তাদের এক্সপ্লয়েট কোড প্রকাশ করেনি, যদিও কিছু সিকিউরিটি ভেন্ডর শিগগিরই পাবলিক এক্সপ্লয়েটের খবর দেয়। তবুও আমরা বিষয়টিকে জরুরি হিসেবেই দেখেছি। এই বাগগুলো অথেনটিকেশন ছাড়াই রিমোট কোড এক্সিকিউশনের সুযোগ দেয়, আমাদের প্রায় সব পাবলিক endpoint-এ HTTP/2 চালু ছিল, আর TLS terminator মেমরিতে private key রাখে। তাই পরের maintenance window-এর অপেক্ষা না করে আমরা 1 থেকে 2 দিনের মধ্যে প্যাচ করার সিদ্ধান্ত নিই।
👉 পূর্ণ টেকনিক্যাল বিশ্লেষণ: NGINX HTTP/2 RCE vulnerabilities, Wiz Research
ধাপে ধাপে আমাদের রেসপন্স
1. আগে ঝুঁকির মানচিত্র তৈরি
কিছু বদলানোর আগে আমরা read-only মোডে পুরো fleet স্ক্যান করি: edge routing, TLS termination, অভ্যন্তরীণ সার্ভিস এবং Kubernetes ingress controller। প্রতিটি ইনস্ট্যান্সের জন্য nginx ভার্সন আর HTTP/2 চালু আছে কিনা, তা লিখে রাখি।
এতে প্রকৃত ঝুঁকির ভিত্তিতে একটি অগ্রাধিকার তালিকা পাওয়া যায়। পাশাপাশি কয়েকটি অভ্যন্তরীণ হোস্টও বেরিয়ে আসে, যেগুলোতে বহু বছরের পুরনো nginx ভার্সন চলছিল।
2. লুকানো dependency খুঁজে বের করা
nginx আপগ্রেড করা খুব কমই শুধু nginx আপগ্রেড করা।
আমাদের বিল্ডে metrics, geolocation ও WAF-এর জন্য নিজস্ব dynamic module থাকে, আর nginx শুধু তার ঠিক নিজের ভার্সনের জন্য বিল্ড করা মডিউলই লোড করে। তাই আমাদের ব্যবহৃত প্রতিটি CPU আর্কিটেকচারে প্রতিটি মডিউল 1.30.7-এর জন্য নতুন করে বিল্ড করতে হয়েছে।
ঝামেলার অংশ ছিল ARM: আমাদের ডেডিকেটেড ARM build runner এক সপ্তাহ আগেই বন্ধ করে দেওয়া হয়েছিল। আমরা সেই বিল্ডগুলো shared CI-তে emulated cross-build-এ সরিয়ে নিই। প্রতিটি বিল্ডে কয়েক মিনিটের বদলে 25 মিনিট পর্যন্ত লেগেছে, যা বিরক্তিকর ছিল, কিন্তু নতুন কোনো হার্ডওয়্যার লাগেনি।
3. আপগ্রেড সম্ভব না হলে backport
আমাদের Kubernetes ingress controller একটি frozen upstream-এর উপর তৈরি, যা nginx ভার্সন পিন করে রাখে এবং নিজস্ব কয়েক ডজন প্যাচ বহন করে। একে nginx 1.30-এ সরানো আলাদা একটি প্রজেক্ট হয়ে যেত।
তাই আমরা nginx 1.30.6 আর 1.30.7-এর মধ্যকার অফিসিয়াল security diff নিয়ে controller-এর nginx-এ প্রয়োগ করি। সব upstream প্যাচের উপর এটি পরিষ্কারভাবে বসে যায়, আর একমাত্র fuzzy জায়গাটি আমরা হাতে মিলিয়ে দেখি। ভার্সন স্ট্রিং এখনও 1.27.1 দেখায়, কিন্তু ভেতরের HTTP/2 কোড 1.30.7-এর সঙ্গে মেলে।
4. রিভিউর মধ্য দিয়ে শিপ, blast radius অনুযায়ী রোলআউট
প্রতিটি পরিবর্তন অটোমেটেড কোড ও সিকিউরিটি রিভিউসহ merge request-এর মধ্য দিয়ে গেছে: মডিউল প্যাকেজ, install role, ingress image, ভার্সন পিন। আমাদের playbook দিয়ে পরিচালিত হোস্টগুলো শুধু ওই merge request-এর মাধ্যমেই বদলানো হয়েছে।
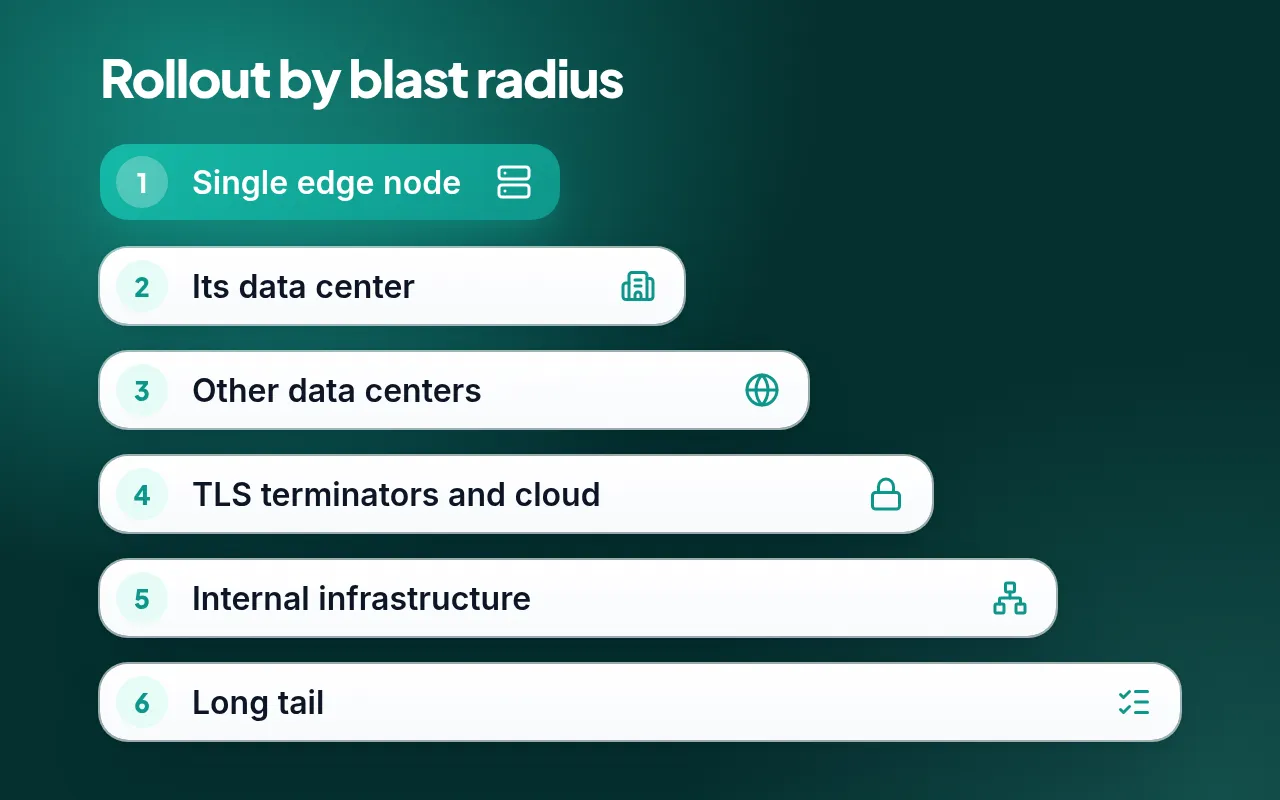
আমরা একবারে 1টি হোস্টে রোলআউট করেছি, শুরু করেছি সেখান থেকে যেখানে ব্যর্থ হলে ক্ষতি সবচেয়ে কম। প্রথমে একটি ডেটা সেন্টারের একটি মাত্র edge node, বাইরে থেকে HTTP/2-তে যাচাই করা। তারপর সেই ডেটা সেন্টারের বাকি অংশ, অন্যান্য ডেটা সেন্টার, TLS terminator ও ক্লাউড হোস্ট, আর সবশেষে access bastion।
প্রতিটি হোস্টে playbook আগে ও পরে config test চালিয়েছে, binary বদলালে তবেই nginx রিস্টার্ট করেছে, এবং নিশ্চিত করেছে যে নতুন binary সব মডিউল লোড করে চলছে, TLS handshake কাজ করছে আর error log পরিষ্কার।
Kubernetes ingress গেছে Helm দিয়ে। apply করার আগে আমরা লাইভ release-কে git-এর সঙ্গে মিলিয়েছি এবং server-side dry run চালিয়েছি, তারপর নতুন controller পুরনোগুলোকে একটি একটি node করে প্রতিস্থাপন করেছে।
5. বাকি হোস্টগুলো বন্ধ করা
কয়েকটি হোস্ট আমাদের মূল অটোমেশনের বাইরে ছিল, বেশিরভাগই distro প্যাকেজে চলা অভ্যন্তরীণ টুল আর VPN node। HTTP/2 বন্ধ করে দেওয়াই ছিল দ্রুত এবং অফিসিয়ালি সুপারিশকৃত অস্থায়ী সমাধান। তবে দেখা গেল আমাদের ব্যবহৃত প্রতিটি OS ভার্সনের জন্য ফিক্সড প্যাকেজ আছে, তাই এই হোস্টগুলোকেও আমরা 1.30.7-এ আপগ্রেড করি, একটি একটি করে এবং প্রথমে config ব্যাকআপ নিয়ে।
এগুলোর নিজস্ব চমকও ছিল। পুরনো distro মডিউল প্যাকেজ আগে সরাতে হয়েছে, নইলে নতুন nginx config test-এ ফেল করত। পুরো সময় পুরনো প্রসেস ট্রাফিক সার্ভ করে গেছে, তাই কিছুই ডাউন হয়নি। কয়েকটি node-এ আপগ্রেডের আগে নতুন OpenSSL-ও লেগেছে।
যে আবিষ্কারে আমরা সবচেয়ে খুশি: 1টি provisioning role-এ ডিফল্ট হিসেবে পুরনো nginx ভার্সন ছিল এবং downgrade অনুমোদিত ছিল। এর পরের রুটিন রানেই ফিক্সটি নিঃশব্দে উল্টে যেত। এখন একটি আলাদা merge request কোডে ভার্সনটি পিন করে রেখেছে।
💡 যেকোনো ম্যানুয়াল ফিক্সের পর যাচাই করুন, আপনার নিজের অটোমেশন সেটি উল্টে দেবে না তো।
কাজটি কিভাবে সাজানো হয়েছিল
1 জন DevOps ইঞ্জিনিয়ার AI এজেন্টদের সঙ্গে মিলে পুরো রেসপন্স চালিয়েছেন। প্রতিটি এজেন্ট প্রক্রিয়ার একটি নির্দিষ্ট অংশের দায়িত্বে ছিল: এক্সিকিউশন, টাস্ক রাউটিং, কোড রিভিউ, রিলিজ এবং অ্যাক্সেস অনুমোদন। এজেন্টরা সেই পুনরাবৃত্তিমূলক কাজগুলো করেছে যা যাচাই করা সহজ, যেমন discovery, বিল্ড, merge request, রোলআউট এবং পরিবর্তন-পরবর্তী চেক।
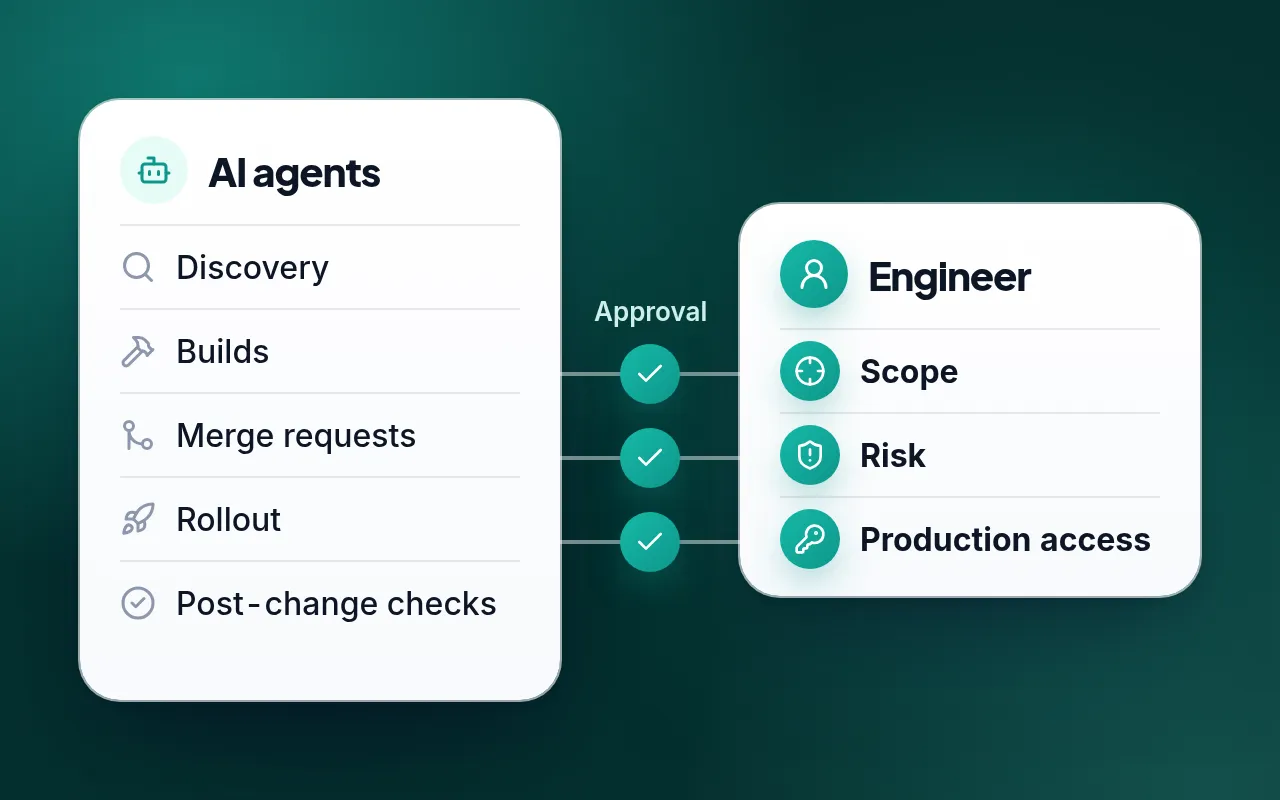
সিদ্ধান্ত ইঞ্জিনিয়ারের হাতেই ছিল। কাজের পরিধি, ঝুঁকি ও প্রোডাকশন অ্যাক্সেস ছিল তাঁর সিদ্ধান্ত, এবং টিম থ্রেডে তাঁর স্পষ্ট সম্মতির পরেই কেবল পরিধি বাড়ানো হয়েছে।
অ্যাক্সেসও একই মডেল মেনেছে। উচ্চতর অ্যাক্সেস দেওয়া হয়েছে কাজের প্রতিটি ধাপ অনুযায়ী, প্রতিটি কমান্ড অনুযায়ী নয়, শুধু ইঞ্জিনিয়ারের অনুমোদনের পরে, আর কাজের সময়সীমা শেষ হলে তার মেয়াদও শেষ হয়ে গেছে।
এই ভাগাভাগিই এক দিনে কাজ শেষ করা সম্ভব করেছে: 1 জন মানুষ পুরো fleet সামলাতে পেরেছেন, অথচ প্রতিটি পরিবর্তন তখনও রিভিউ আর মানুষের সিদ্ধান্তের মধ্য দিয়ে গেছে।
ফলাফল
| কখন | কী ঘটেছে |
|---|---|
| 18 নভেম্বর | F5 ফিক্স রিলিজ করে, দুর্বলতাগুলো প্রকাশ্যে আসে |
| 19 নভেম্বর, সকাল | ইঞ্জিনিয়ার Wiz-এর বিশ্লেষণ শেয়ার করেন, ঝুঁকির মানচিত্র তৈরি শুরু হয় |
| 19 নভেম্বর, দুপুর | সব আর্কিটেকচারের জন্য মডিউল রিবিল্ড, ingress image backport, পরিবর্তন রিভিউ ও merge |
| 19 নভেম্বর, বিকেল | ধাপে ধাপে রোলআউট: edge, TLS terminator, ক্লাউড হোস্ট, bastion, অভ্যন্তরীণ টুল ও VPN node |
| 19 নভেম্বর, দিনের শেষে | Pushwoosh প্ল্যাটফর্মে সার্ভিস দেওয়া প্রতিটি ইন্টারনেটমুখী nginx ইনস্ট্যান্স প্যাচ ও যাচাই সম্পন্ন |
| 20 নভেম্বর | অভ্যন্তরীণ অডিট সম্পন্ন, এক্সপ্লয়টেশনের কোনো চিহ্ন নেই; status পেজে সিকিউরিটি নোটিশ প্রকাশিত |
- 30টিরও বেশি হোস্ট nginx 1.30.7-এ সরানো হয়েছে এবং লাইভ যাচাই করা হয়েছে, ARM মেশিনসহ।
- Pushwoosh-এর দুটি প্রোডাকশন Kubernetes ক্লাস্টারেই ingress এখন backport করা image-এ চলছে।
- 20 নভেম্বর সম্পন্ন হওয়া অভ্যন্তরীণ অডিটে এক্সপ্লয়টেশনের কোনো চিহ্ন পাওয়া যায়নি।
Pushwoosh গ্রাহকদের জন্য এর অর্থ কী
Pushwoosh প্ল্যাটফর্মের জন্য আপনার দিক থেকে কিছুই করতে হবে না, এবং আমাদের Mobile ও Web SDK আক্রান্ত নয়। বিস্তারিত আছে আমাদের status পেজের সিকিউরিটি নোটিশে, আর পূর্ণ Security Advisory PW-SA-2026-003 অনুরোধ করলে support@pushwoosh.com থেকে পাওয়া যাবে।
আপনার নিজের সিস্টেমে যদি HTTP/2 চালু রেখে nginx, NGINX Plus বা ingress-nginx চলে, তাহলে nginx 1.30.7, 1.31.9 বা তার পরের ভার্সনে আপডেট করার পরামর্শ দিচ্ছি।
যেকোনো টিমকে আমরা যা বলব
- প্রয়োজন পড়ার আগেই নিজের ঝুঁকি জেনে রাখুন। আমাদের প্রথম ঘণ্টা গেছে “কোন সিস্টেমগুলো আক্রান্ত” প্রশ্নের উত্তর খুঁজতে। ভার্সন ও সেটিংসের হালনাগাদ inventory থাকলে এতে কয়েক মিনিট লাগে।
- Dynamic module প্রতিটি প্যাচের লুকানো dependency। আপগ্রেডের সময় ঠিক করার আগে প্রতিটি মডিউল ও প্রতিটি আর্কিটেকচারের রিবিল্ডের সময় হিসাবে রাখুন, বিশেষ করে যে আর্কিটেকচারের ডেডিকেটেড build runner নেই।
- Security diff backport করা একটি বৈধ উপায়। frozen upstream আপগ্রেড আটকে দিলে, যে ভার্সন চালাচ্ছেন তাতেই অফিসিয়াল ফিক্স প্রয়োগ করে একই দিনে ঝুঁকি বন্ধ করা যায়।
- নিশ্চিত করুন অটোমেশন আপনার ফিক্স উল্টে দেবে না। ডিফল্ট ভার্সন আছে এবং downgrade অনুমোদিত, এমন role খুঁজুন। আমাদের একটি role পরের রুটিন রানেই এক দিনের কাজ উল্টে দিত।
- পরিধির সিদ্ধান্ত মানুষের হাতে রাখুন, আর অ্যাক্সেস সময়সীমায় বাঁধুন। প্রতিটি কমান্ডে নয়, কাজের প্রতিটি ধাপে 1টি সময়সীমাবদ্ধ অ্যাক্সেস মানে কম অনুমোদন-ক্লিক, আর কাজ শেষ হলে অ্যাক্সেসও চলে যায়।
Pushwoosh-এর সঙ্গে গ্রাহকের আস্থা রক্ষা করুন
গুরুতর CVE-তে রেসপন্স করা মানে কেউ কত দ্রুত টাইপ করতে পারে তা নয়। মানে হলো advisory আসার আগেই inventory, pipeline আর রিভিউ প্রক্রিয়া তৈরি রাখা।
Pushwoosh দিয়ে যা কিছু চলে, আপনার মেসেজ ও ইউজার ডেটাসহ, সবকিছুতে আমরা একই শৃঙ্খলা মেনে চলি। আপনার অ্যাপের সিকিউরিটি আমরা কিভাবে সামলাই, তা বিস্তারিত জানতে চাইলে আমাদের টিমের সঙ্গে কথা বলুন।
সম্পর্কিত আর্টিকেল
সব দেখুন