ב-18 בנובמבר 2026 חשפו חוקרי אבטחה 2 פגיעויות קריטיות ב-nginx, אחד משרתי הווב הנפוצים ביותר באינטרנט. כל גרסאות nginx מהעשור האחרון מושפעות, ולכן חברות בכל העולם שמריצות אותו עם HTTP/2 מופעל נאלצו לעדכן.
למחרת בבוקר, אחד ממהנדסי ה-DevOps שלנו שיתף עם הצוות את הניתוח של Wiz Research ושאל אילו מהמערכות שלנו צריכות את העדכון. עד סוף אותו יום עבודה, כל מופעי nginx החשופים לאינטרנט שמשרתים את פלטפורמת Pushwoosh עודכנו ואומתו. ביקורת פנימית שנערכה למחרת לא מצאה סימנים לניצול.
Pushwoosh היא פלטפורמת מעורבות לקוחות omnichannel, והאפליקציות של הלקוחות שלנו שולחות תעבורת API דרך שכבת ה-edge שלנו מסביב לשעון. כשבאג כזה בשרת ווב נחשף לציבור, המהירות שבה אנחנו סוגרים אותו חשובה לכל אחד מהם. הנה מה שנחשף, מה עשינו, איך מהנדס אחד וקבוצת סוכני AI חילקו ביניהם את העבודה, ומה למדנו.
מה נחשף
| CVE | מה זה | גרסאות nginx OSS מושפעות | תוקן בגרסה |
|---|---|---|---|
| CVE-2026-123007 | Integer underflow בבקרת הזרימה של HTTP/2 (send_window) | 1.9.5 עד 1.31.8 | 1.30.7 (stable), 1.31.9 (mainline) |
| CVE-2026-123633 | Use-after-free של חיבור HTTP/2 במצב reverse proxy | 1.19.7 עד 1.31.8 | 1.30.7 (stable), 1.31.9 (mainline) |
send_window)שתיהן מדורגות כקריטיות עם ציון CVSS 4.0 של 9.2. אותה גרסה סגרה גם 8 פגיעויות CVE נוספות ב-HTTP/3, ב-mail proxy, ב-DNS resolver ובמודולי stream.
הניצול קשה: הוא דורש דליפת זיכרון ו-heap grooming מדויק, ו-Wiz לא פרסמה את קוד ה-exploit שלה, אם כי כמה ספקי אבטחה דיווחו זמן קצר לאחר מכן על exploits ציבוריים. ובכל זאת התייחסנו לזה כדחוף. הבאגים מאפשרים הרצת קוד מרחוק ללא אימות, HTTP/2 היה מופעל כמעט בכל ה-endpoints הציבוריים שלנו, ושרתי TLS termination מחזיקים מפתחות פרטיים בזיכרון. החלטנו להטליא תוך יום-יומיים במקום לחכות לחלון התחזוקה הבא.
👉 הניתוח הטכני המלא: NGINX HTTP/2 RCE vulnerabilities, Wiz Research
התגובה שלנו, צעד אחר צעד
1. קודם כול, למפות את החשיפה
לפני שנגענו במשהו, סרקנו את כל התשתית במצב קריאה בלבד: ניתוב edge, TLS termination, שירותים פנימיים ו-ingress controllers של Kubernetes. לכל מופע תיעדנו את גרסת nginx והאם HTTP/2 מופעל.
כך קיבלנו רשימת עדיפויות שמבוססת על החשיפה בפועל. בדרך גם התגלו כמה שרתים פנימיים עם גרסאות nginx בנות שנים.
2. למצוא את התלויות הנסתרות
שדרוג nginx הוא כמעט אף פעם לא רק שדרוג nginx.
ה-builds שלנו כוללים מודולים דינמיים משלנו למטריקות, לגיאולוקיישן ול-WAF, ו-nginx טוען רק מודול שנבנה בדיוק לגרסה שלו. כל מודול היה צריך להיבנות מחדש עבור 1.30.7, על כל ארכיטקטורת מעבד שאנחנו מריצים.
ARM היה החלק המסובך: ה-build runner הייעודי שלנו ל-ARM הוצא משימוש שבוע קודם לכן. העברנו את ה-builds האלה ל-cross-builds באמולציה ב-CI המשותף. כל אחד מהם לקח עד 25 דקות במקום שתיים בערך, וזה היה מעצבן, אבל לא דרש חומרה חדשה.
3. Backport כשאין אפשרות לשדרג
ה-ingress controller שלנו ב-Kubernetes בנוי על upstream מוקפא שמקבע את גרסת ה-nginx שלו ונושא עשרות טלאים משלו. העברה שלו ל-nginx 1.30 הייתה הופכת לפרויקט נפרד.
אז לקחנו את ה-diff האבטחתי הרשמי בין nginx 1.30.6 ל-1.30.7 והחלנו אותו על ה-nginx של ה-controller. הוא נכנס בצורה נקייה מעל כל הטלאים של ה-upstream, ואת המקום היחיד עם התאמה לא מדויקת בדקנו ידנית. מחרוזת הגרסה עדיין מציגה 1.27.1, בעוד שקוד ה-HTTP/2 שמתחתיה תואם ל-1.30.7.
4. לשחרר דרך review, לפרוס לפי רדיוס הנזק
כל שינוי עבר דרך merge request עם review אוטומטי של קוד ואבטחה: חבילות המודולים, ה-role של ההתקנה, ה-image של ה-ingress, קיבוע הגרסאות. שרתים שמנוהלים על ידי ה-playbooks שלנו שונו רק דרך ה-merge requests האלה.
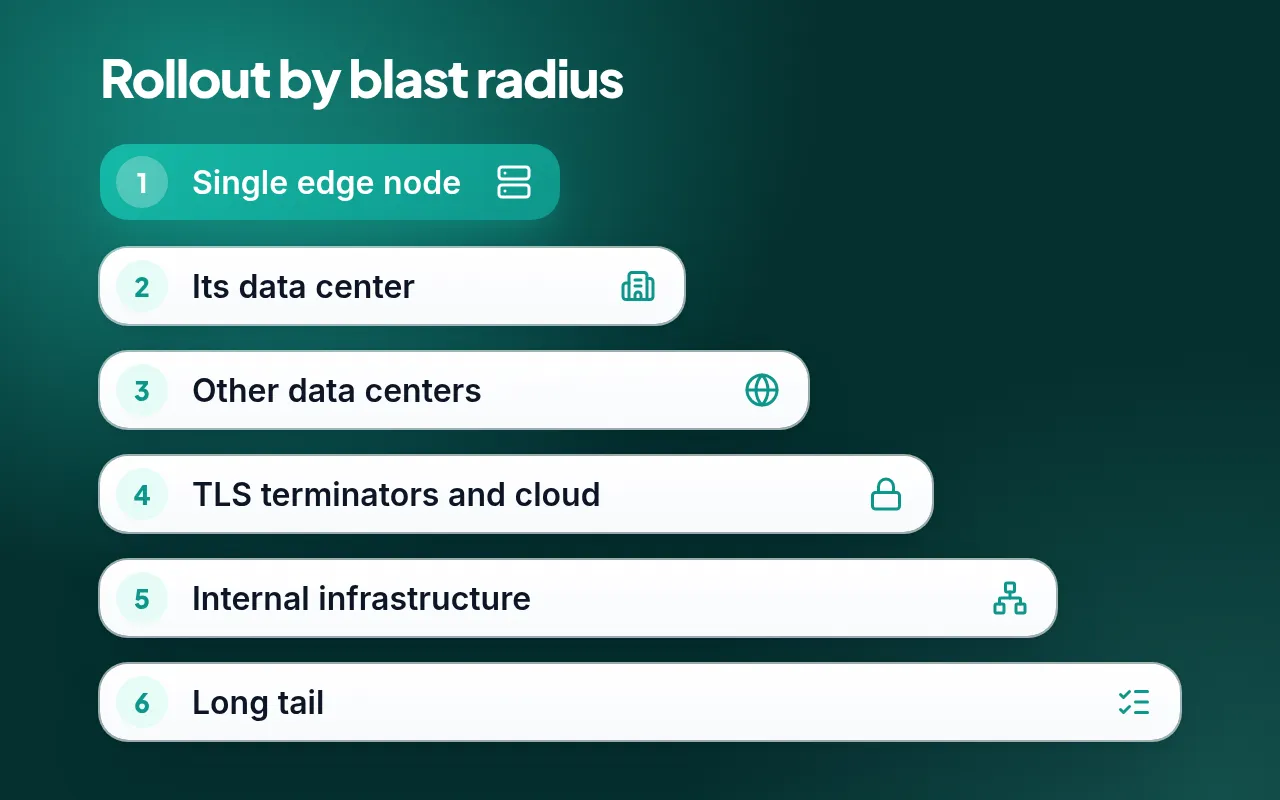
פרסנו שרת אחד בכל פעם, החל מהמקומות שבהם תקלה תזיק הכי מעט. קודם צומת edge יחיד במרכז נתונים אחד, שנבדק מבחוץ על גבי HTTP/2. אחר כך שאר מרכז הנתונים הזה, מרכזי הנתונים האחרים, שרתי TLS termination ושרתי הענן, ו-bastion הגישה אחרון.
בכל שרת, ה-playbook הריץ בדיקת קונפיגורציה לפני ואחרי, הפעיל מחדש את nginx רק אם הקובץ הבינארי השתנה, ווידא שהבינארי החדש רץ עם כל המודולים טעונים, TLS handshake תקין ולוג שגיאות נקי.
ה-ingress ב-Kubernetes עלה דרך Helm. לפני ה-apply השווינו את ה-release החי מול git והרצנו server-side dry run, וה-controllers החדשים החליפו את הישנים צומת אחר צומת.
5. לסגור את הזנב הארוך
כמה שרתים חיו מחוץ לאוטומציה הראשית שלנו, בעיקר כלים פנימיים וצומתי VPN על חבילות של ההפצה. כיבוי HTTP/2 היה פתרון ביניים מהיר ומומלץ רשמית. אבל התברר שקיימות חבילות מתוקנות לכל גרסאות מערכת ההפעלה שבהן אנחנו משתמשים, אז שדרגנו גם את השרתים האלה ל-1.30.7, אחד בכל פעם ועם גיבוי קונפיגורציה מראש.
גם הם הגיעו עם הפתעות משלהם. היה צריך להסיר קודם את חבילות המודולים הישנות של ההפצה, אחרת nginx החדש נכשל בבדיקת הקונפיגורציה. התהליך הישן המשיך לשרת תעבורה לאורך כל הזמן, כך ששום דבר לא נפל. כמה צמתים גם היו צריכים OpenSSL חדש יותר לפני השדרוג.
הממצא שאנחנו הכי שמחים עליו: ב-role אחד של provisioning הייתה גרסת nginx ישנה כברירת מחדל, והוא איפשר downgrades. ההרצה השגרתית הבאה שלו הייתה מחזירה את התיקון אחורה בשקט. merge request נפרד מקבע עכשיו את הגרסה בקוד.
💡 אחרי כל תיקון ידני, ודאו שהאוטומציה שלכם לא תבטל אותו.
איך העבודה אורגנה
מהנדס DevOps אחד ניהל את התגובה יחד עם סוכני AI, שכל אחד מהם אחראי על חלק מצומצם בתהליך: ביצוע, ניתוב משימות, code review, שחרורים ואישור גישה. הסוכנים טיפלו בעבודה החוזרת שקל לאמת, כמו גילוי המערכות המושפעות, builds, merge requests, פריסה ובדיקות אחרי שינוי.
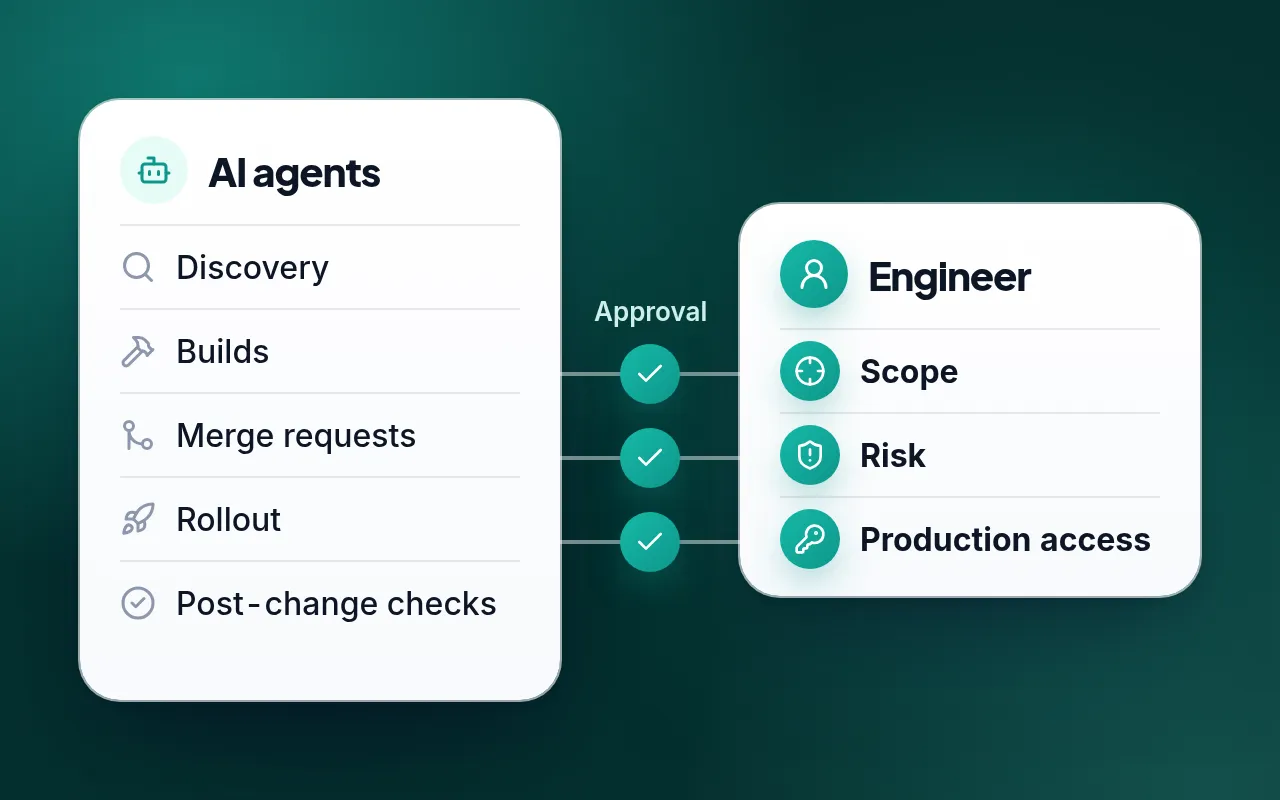
ההחלטות נשארו אצל המהנדס. ההיקף, הסיכון והגישה ל-production היו ההחלטות שלו, וההיקף התרחב רק אחרי אישור מפורש שלו בשרשור של הצוות.
הגישה פעלה לפי אותו מודל. הרשאות מוגברות ניתנו לכל שלב בעבודה ולא לכל פקודה, רק אחרי שהמהנדס אישר אותן, והן פגו כשחלון העבודה נסגר.
החלוקה הזאת היא מה שאיפשר לסיים ביום אחד: אדם אחד יכול היה לכסות את כל התשתית, ובכל זאת כל שינוי עבר review והחלטה אנושית.
התוצאה
| מתי | מה קרה |
|---|---|
| 18 בנובמבר | F5 משחררת תיקונים, הפגיעויות נחשפות לציבור |
| 19 בנובמבר, בוקר | המהנדס משתף את הניתוח של Wiz, מיפוי החשיפה מתחיל |
| 19 בנובמבר, צהריים | המודולים נבנים מחדש לכל הארכיטקטורות, ה-image של ה-ingress עובר backport, השינויים עוברים review וממוזגים |
| 19 בנובמבר, אחר הצהריים | פריסה מדורגת: edge, שרתי TLS termination, שרתי ענן, bastion, כלים פנימיים וצומתי VPN |
| 19 בנובמבר, סוף היום | כל מופעי nginx החשופים לאינטרנט שמשרתים את פלטפורמת Pushwoosh הוטלאו ואומתו |
| 20 בנובמבר | ביקורת פנימית הושלמה ללא סימנים לניצול, הודעת אבטחה פורסמה בדף הסטטוס |
- יותר מ-30 שרתים עברו ל-nginx 1.30.7 ונבדקו בזמן אמת, כולל מכונות ARM.
- ה-ingress בשני אשכולות ה-Kubernetes של Pushwoosh ב-production רץ על ה-image עם ה-backport.
- ביקורת פנימית שהושלמה ב-20 בנובמבר לא מצאה סימנים לניצול.
מה זה אומר עבור לקוחות Pushwoosh
לא נדרשת שום פעולה מצדכם לגבי פלטפורמת Pushwoosh, וה-Mobile SDK וה-Web SDK שלנו אינם מושפעים. הפרטים נמצאים בהודעת האבטחה בדף הסטטוס, וה-Security Advisory המלא PW-SA-2026-003 זמין לפי בקשה בכתובת support@pushwoosh.com.
אם המערכות שלכם מריצות nginx, NGINX Plus או ingress-nginx עם HTTP/2 מופעל, אנחנו ממליצים לעדכן ל-nginx 1.30.7, 1.31.9 או גרסה חדשה יותר.
מה היינו אומרים לכל צוות
- הכירו את החשיפה שלכם לפני שתצטרכו את זה. השעה הראשונה שלנו הלכה על התשובה לשאלה “אילו מערכות מושפעות”. עם מלאי עדכני של גרסאות והגדרות, זה לוקח דקות.
- מודולים דינמיים הם תלות נסתרת של כל טלאי. תקצבו זמן build מחדש לכל מודול ולכל ארכיטקטורה לפני שאתם מתזמנים את השדרוג, במיוחד לארכיטקטורה בלי build runner ייעודי.
- Backport של diff אבטחתי הוא כלי לגיטימי. אם upstream מוקפא חוסם את השדרוג, החלת התיקון הרשמי על הגרסה שכבר רצה אצלכם יכולה לסגור את הסיכון באותו יום.
- ודאו שהאוטומציה לא תבטל את התיקון שלכם. חפשו roles עם גרסת ברירת מחדל ו-downgrades מותרים. אחד שלנו היה מבטל יום עבודה בהרצה השגרתית הבאה שלו.
- השאירו את החלטות ההיקף לאנשים, והגבילו את הגישה בזמן. הרשאת גישה אחת מוגבלת בזמן לכל שלב, ולא לכל פקודה, פירושה פחות קליקים של אישור, והגישה נעלמת כשהעבודה מסתיימת.
שמרו על אמון הלקוחות עם Pushwoosh
תגובה ל-CVE קריטי היא לא עניין של כמה מהר מישהו מקליד. היא עניין של מלאי, pipeline ותהליך review שמוכנים לפני שההתרעה מגיעה.
אנחנו מיישמים את אותה משמעת על כל מה שעובר דרך Pushwoosh, כולל ההודעות שלכם ונתוני המשתמשים. אם תרצו פרטים על האופן שבו אנחנו מטפלים באבטחה של האפליקציה שלכם, דברו עם הצוות שלנו.
מאמרים קשורים
הצג הכל