เมื่อวันที่ 18 พฤศจิกายน 2026 นักวิจัยด้านความปลอดภัยได้เปิดเผยช่องโหว่ร้ายแรง 2 รายการใน nginx ซึ่งเป็นหนึ่งในเว็บเซิร์ฟเวอร์ที่ใช้กันมากที่สุดบนอินเทอร์เน็ต ช่องโหว่นี้กระทบ nginx ทุกรุ่นที่ออกมาในรอบสิบปีที่ผ่านมา บริษัททั่วโลกที่ใช้ nginx และเปิด HTTP/2 จึงต้องอัปเดตกันทั้งหมด
เช้าวันรุ่งขึ้น วิศวกร DevOps คนหนึ่งของเราแชร์ บทวิเคราะห์จาก Wiz Research ให้ทีม และถามว่าระบบไหนของเราบ้างที่ต้องอัปเดต พอถึงช่วงสิ้นวันทำงานวันนั้น nginx ทุกตัวที่เปิดสู่อินเทอร์เน็ตและให้บริการแพลตฟอร์ม Pushwoosh ก็ได้รับการอัปเดตและตรวจสอบเรียบร้อยแล้ว การตรวจสอบภายในในวันถัดมาไม่พบร่องรอยการโจมตีใดๆ
Pushwoosh เป็นแพลตฟอร์ม customer engagement แบบ omnichannel แอปของลูกค้าเราส่งทราฟฟิก API ผ่าน edge ของเราตลอด 24 ชั่วโมง เมื่อบั๊กของเว็บเซิร์ฟเวอร์ระดับนี้ถูกเปิดเผยต่อสาธารณะ ความเร็วในการปิดช่องโหว่จึงสำคัญกับลูกค้าทุกรายค่ะ บทความนี้จะเล่าว่ามีอะไรถูกเปิดเผย เราทำอะไรไปบ้าง วิศวกร 1 คนกับ AI agent กลุ่มหนึ่งแบ่งงานกันอย่างไร และเราได้บทเรียนอะไรมา
สิ่งที่ถูกเปิดเผย
| CVE | คืออะไร | nginx OSS ที่ได้รับผลกระทบ | แก้ไขในรุ่น |
|---|---|---|---|
| CVE-2026-123007 | Integer underflow ใน HTTP/2 flow control (send_window) | 1.9.5 ถึง 1.31.8 | 1.30.7 (stable), 1.31.9 (mainline) |
| CVE-2026-123633 | Use-after-free ของการเชื่อมต่อ HTTP/2 ในโหมด reverse proxy | 1.19.7 ถึง 1.31.8 | 1.30.7 (stable), 1.31.9 (mainline) |
send_window)ทั้งสองรายการได้รับการจัดระดับร้ายแรง (critical) ด้วยคะแนน CVSS 4.0 ที่ 9.2 รีลีสเดียวกันนี้ยังปิดอีก 8 CVE ใน HTTP/3, mail proxy, DNS resolver และโมดูล stream
การโจมตีจริงทำได้ยาก เพราะต้องอาศัย memory leak และการจัดเรียง heap อย่างละเอียด และ Wiz ไม่ได้เผยแพร่โค้ด exploit ของตัวเอง แม้ว่าผู้ให้บริการด้านความปลอดภัยบางรายจะรายงานว่าพบ exploit สาธารณะในเวลาไม่นาน ถึงอย่างนั้นเราก็ถือว่าเรื่องนี้เร่งด่วน บั๊กเหล่านี้เปิดทางให้รันโค้ดจากระยะไกลได้โดยไม่ต้องยืนยันตัวตน HTTP/2 เปิดอยู่บน public endpoint เกือบทั้งหมดของเรา และ TLS terminator ก็เก็บ private key ไว้ในหน่วยความจำ เราจึงตัดสินใจแพตช์ภายใน 1 ถึง 2 วัน แทนที่จะรอรอบ maintenance ถัดไป
👉 บทวิเคราะห์เชิงเทคนิคฉบับเต็ม: NGINX HTTP/2 RCE vulnerabilities, Wiz Research
การรับมือของเรา ทีละขั้นตอน
1. สำรวจจุดที่เสี่ยงก่อน
ก่อนจะแตะอะไรก็ตาม เราสแกนทั้ง fleet ในโหมดอ่านอย่างเดียว ทั้ง edge routing, TLS termination, บริการภายใน และ ingress controller ของ Kubernetes สำหรับทุก instance เราบันทึกรุ่นของ nginx และดูว่าเปิด HTTP/2 อยู่หรือไม่
ผลที่ได้คือรายการลำดับความสำคัญที่อิงจากความเสี่ยงจริง และยังทำให้เจอโฮสต์ภายในบางเครื่องที่ใช้ nginx รุ่นเก่าหลายปีด้วย
2. หา dependency ที่ซ่อนอยู่
การอัปเกรด nginx แทบไม่เคยเป็นแค่การอัปเกรด nginx
บิลด์ของเรามาพร้อม dynamic module ที่เราทำเองสำหรับ metrics, geolocation และ WAF และ nginx จะโหลดเฉพาะโมดูลที่บิลด์มาสำหรับรุ่นของมันพอดีเท่านั้น ทุกโมดูลจึงต้องบิลด์ใหม่สำหรับ 1.30.7 บนทุกสถาปัตยกรรม CPU ที่เราใช้
ส่วนที่ยุ่งยากคือ ARM เพราะ build runner ARM เฉพาะของเราเพิ่งถูกปลดระวางไปเมื่อสัปดาห์ก่อน เราจึงย้ายบิลด์เหล่านั้นไปทำแบบ cross-build ผ่าน emulation บน CI ส่วนกลาง แต่ละบิลด์ใช้เวลาถึง 25 นาทีแทนที่จะเป็นไม่กี่นาที ซึ่งน่าหงุดหงิดอยู่บ้าง แต่ไม่ต้องใช้ฮาร์ดแวร์ใหม่เลย
3. Backport เมื่ออัปเกรดไม่ได้
Ingress controller ของ Kubernetes ที่เราใช้สร้างบน upstream ที่ถูกตรึงไว้ ซึ่งล็อกรุ่น nginx และมีแพตช์ของตัวเองอีกหลายสิบรายการ การย้ายไปใช้ nginx 1.30 จะกลายเป็นโปรเจกต์แยกอีกโปรเจกต์หนึ่ง
เราจึงนำ security diff อย่างเป็นทางการระหว่าง nginx 1.30.6 กับ 1.30.7 มาใส่ลงใน nginx ของ controller ซึ่งใส่ได้อย่างเรียบร้อยทับแพตช์ upstream ทั้งหมด และเราตรวจจุดที่ไม่ตรงพอดีเพียงจุดเดียวด้วยตัวเอง สตริงรุ่นยังแสดงเป็น 1.27.1 แต่โค้ด HTTP/2 ข้างในตรงกับ 1.30.7
4. ส่งผ่านการรีวิว และทยอยปล่อยตามระดับผลกระทบ
ทุกการเปลี่ยนแปลงผ่าน merge request พร้อมการรีวิวโค้ดและความปลอดภัยแบบอัตโนมัติ ทั้งแพ็กเกจโมดูล, role สำหรับติดตั้ง, image ของ ingress และการตรึงรุ่น โฮสต์ที่จัดการด้วย playbook ของเราถูกเปลี่ยนผ่าน merge request เหล่านั้นเท่านั้น
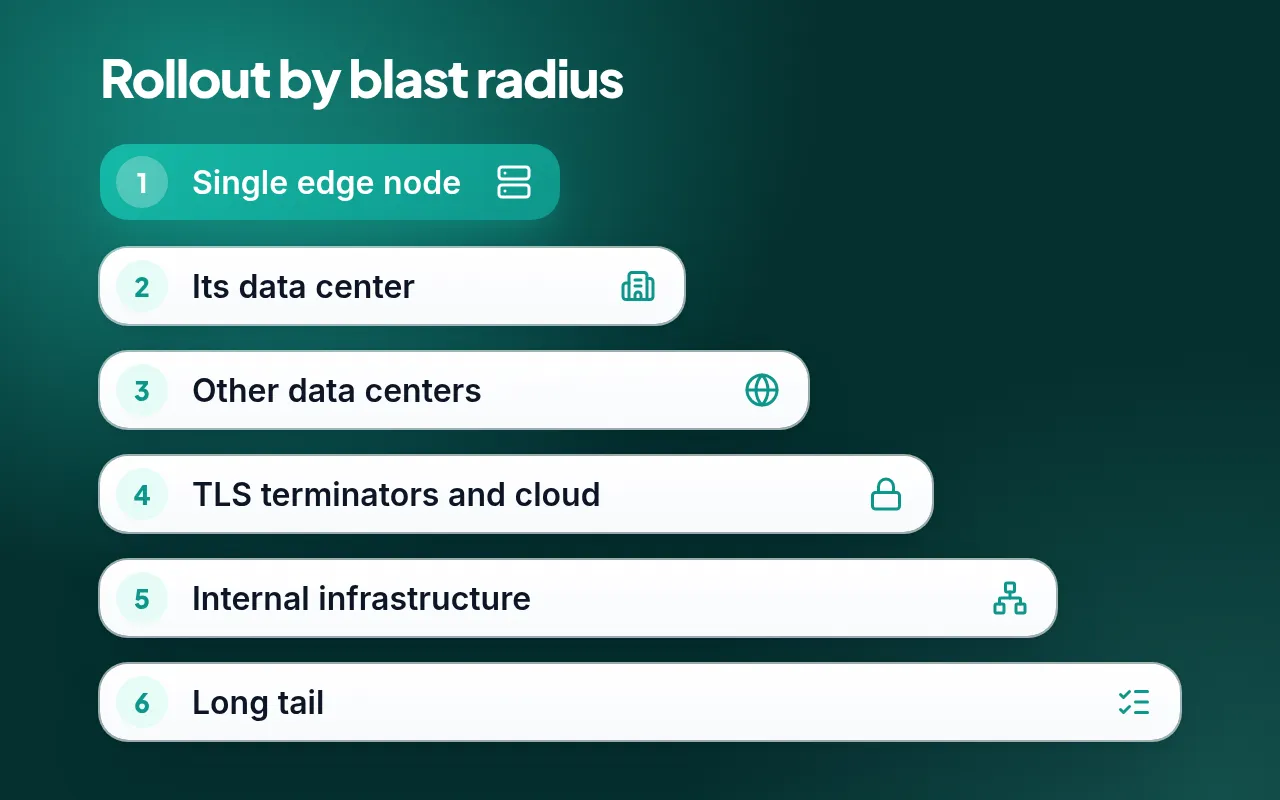
เราปล่อยทีละ 1 โฮสต์ เริ่มจากจุดที่หากล้มเหลวจะเสียหายน้อยที่สุด เริ่มที่ edge node เครื่องเดียวในดาต้าเซ็นเตอร์หนึ่ง แล้วตรวจจากภายนอกผ่าน HTTP/2 จากนั้นจึงเป็นส่วนที่เหลือของดาต้าเซ็นเตอร์นั้น ดาต้าเซ็นเตอร์อื่นๆ, TLS terminator และโฮสต์บนคลาวด์ โดยมี access bastion เป็นลำดับสุดท้าย
บนทุกโฮสต์ playbook จะรันการทดสอบ config ทั้งก่อนและหลัง รีสตาร์ท nginx เฉพาะเมื่อ binary เปลี่ยน และยืนยันว่า binary ใหม่ทำงานอยู่พร้อมโหลดโมดูลครบ TLS handshake ใช้งานได้ และ error log สะอาด
Ingress ของ Kubernetes ปล่อยผ่าน Helm ก่อน apply เราเทียบ release ที่ทำงานอยู่กับ git และรัน server-side dry run จากนั้น controller ตัวใหม่ก็เข้าแทนที่ตัวเก่าทีละ node
5. ปิดงานกลุ่มโฮสต์ที่เหลือ
มีโฮสต์ไม่กี่เครื่องที่อยู่นอกระบบอัตโนมัติหลักของเรา ส่วนใหญ่เป็นเครื่องมือภายในและ VPN node ที่ใช้แพ็กเกจของ distro การปิด HTTP/2 คือทางแก้ชั่วคราวที่เร็วและแนะนำอย่างเป็นทางการ แต่ปรากฏว่ามีแพ็กเกจที่แก้ไขแล้วสำหรับทุกเวอร์ชัน OS ที่เราใช้ เราจึงอัปเกรดโฮสต์เหล่านี้เป็น 1.30.7 ด้วย ทีละเครื่อง และสำรอง config ไว้ก่อนทุกครั้ง
โฮสต์เหล่านี้ก็มีเรื่องให้ประหลาดใจเหมือนกัน ต้องถอดแพ็กเกจโมดูลเก่าของ distro ออกก่อน ไม่อย่างนั้น nginx ตัวใหม่จะไม่ผ่านการทดสอบ config ระหว่างนั้นโปรเซสเดิมยังให้บริการทราฟฟิกตลอด จึงไม่มีอะไรล่ม นอกจากนี้บาง node ยังต้องใช้ OpenSSL รุ่นใหม่กว่าก่อนอัปเกรด
สิ่งที่เราดีใจที่สุดที่เจอคือ มี provisioning role 1 ตัวที่ตั้งค่า nginx รุ่นเก่าเป็นค่าเริ่มต้นและอนุญาตให้ downgrade ได้ การรันตามรอบปกติครั้งถัดไปของมันจะย้อนการแก้ไขกลับไปแบบเงียบๆ ตอนนี้ merge request แยกอีกรายการหนึ่งได้ตรึงรุ่นไว้ในโค้ดแล้ว
💡 หลังแก้ไขด้วยมือทุกครั้ง ให้ตรวจว่าระบบอัตโนมัติของคุณเองจะไม่ย้อนมันกลับ
เราจัดการงานนี้อย่างไร
วิศวกร DevOps 1 คนรับมือเหตุการณ์นี้ร่วมกับ AI agent ซึ่งแต่ละตัวรับผิดชอบส่วนแคบๆ ของกระบวนการ ได้แก่ การลงมือทำ การกระจายงาน การรีวิวโค้ด การรีลีส และการอนุมัติสิทธิ์เข้าถึง agent รับงานซ้ำๆ ที่ตรวจสอบได้ง่าย เช่น การสำรวจ, การบิลด์, merge request, การปล่อยใช้งาน และการตรวจหลังการเปลี่ยนแปลง
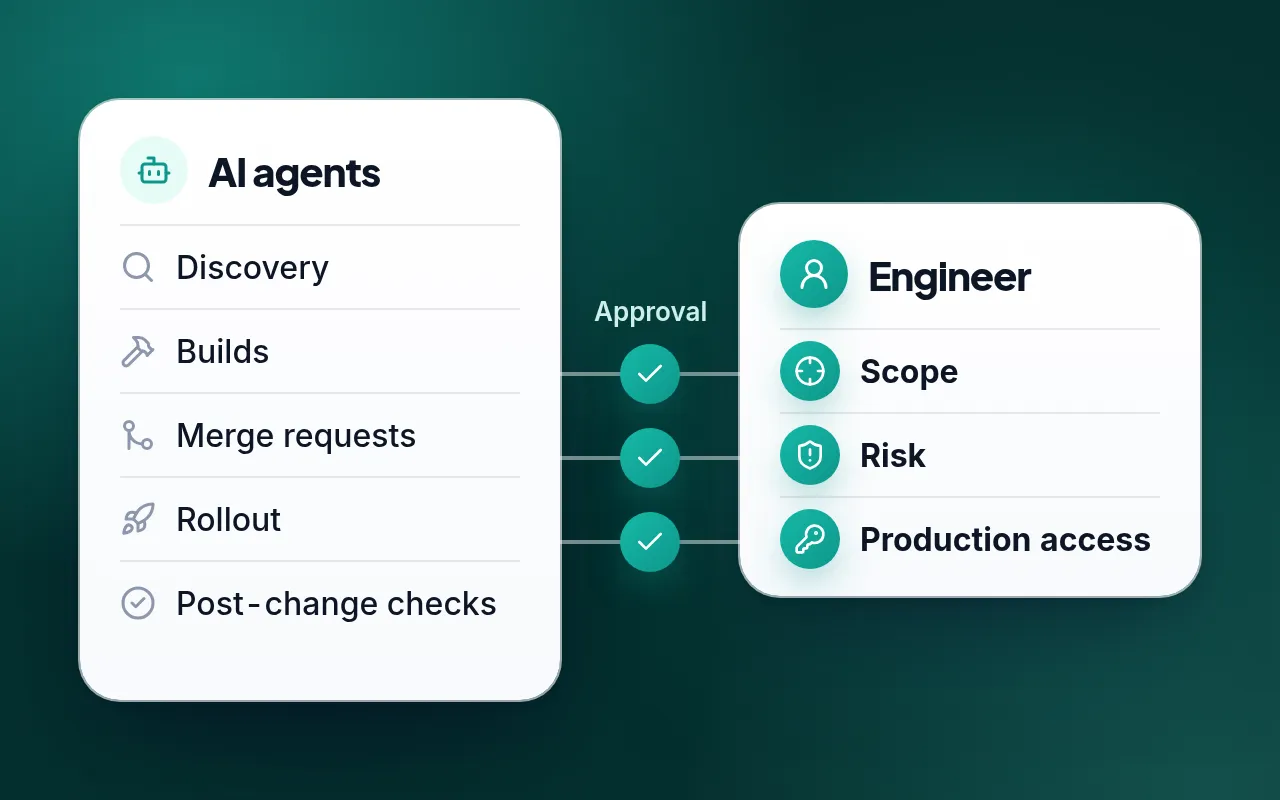
การตัดสินใจยังอยู่กับวิศวกร ขอบเขตงาน ความเสี่ยง และสิทธิ์เข้าถึง production เป็นสิ่งที่เขาตัดสินใจ และขอบเขตงานจะขยายได้ก็ต่อเมื่อเขาอนุมัติอย่างชัดเจนในเธรดของทีมเท่านั้น
สิทธิ์เข้าถึงก็ใช้โมเดลเดียวกัน สิทธิ์ระดับสูงถูกมอบให้ตามแต่ละขั้นของงาน ไม่ใช่ตามแต่ละคำสั่ง มอบให้หลังจากวิศวกรอนุมัติแล้วเท่านั้น และหมดอายุเมื่อช่วงเวลาทำงานปิดลง
การแบ่งงานแบบนี้คือสิ่งที่ทำให้ปิดงานได้ภายในวันเดียว คน 1 คนดูแลได้ทั้ง fleet ขณะที่ทุกการเปลี่ยนแปลงยังผ่านการรีวิวและการตัดสินใจของมนุษย์
ผลลัพธ์
| เมื่อไร | เกิดอะไรขึ้น |
|---|---|
| 18 พ.ย. | F5 ออกการแก้ไข และช่องโหว่ถูกเปิดเผยต่อสาธารณะ |
| 19 พ.ย. ช่วงเช้า | วิศวกรแชร์บทวิเคราะห์ของ Wiz และเริ่มสำรวจจุดที่เสี่ยง |
| 19 พ.ย. ช่วงเที่ยง | บิลด์โมดูลใหม่สำหรับทุกสถาปัตยกรรม backport image ของ ingress และรีวิวกับ merge การเปลี่ยนแปลง |
| 19 พ.ย. ช่วงบ่าย | ทยอยปล่อยเป็นขั้น: edge, TLS terminator, โฮสต์บนคลาวด์, bastion, เครื่องมือภายใน และ VPN node |
| 19 พ.ย. สิ้นวัน | nginx ทุกตัวที่เปิดสู่อินเทอร์เน็ตและให้บริการแพลตฟอร์ม Pushwoosh ได้รับแพตช์และตรวจสอบแล้ว |
| 20 พ.ย. | การตรวจสอบภายในเสร็จสิ้นโดยไม่พบร่องรอยการโจมตี และเผยแพร่ประกาศด้านความปลอดภัยบนหน้า status |
- โฮสต์มากกว่า 30 เครื่องย้ายไปใช้ nginx 1.30.7 และตรวจสอบบนระบบจริงแล้ว รวมถึงเครื่อง ARM
- Ingress ในคลัสเตอร์ Kubernetes production ทั้งสองของ Pushwoosh ทำงานบน image ที่ backport แล้ว
- การตรวจสอบภายในที่เสร็จสิ้นเมื่อวันที่ 20 พฤศจิกายนไม่พบร่องรอยการโจมตี
สิ่งนี้มีความหมายอย่างไรกับลูกค้า Pushwoosh
คุณไม่ต้องดำเนินการใดๆ สำหรับแพลตฟอร์ม Pushwoosh และ Mobile SDK กับ Web SDK ของเราไม่ได้รับผลกระทบค่ะ ดูรายละเอียดได้ใน ประกาศด้านความปลอดภัยบนหน้า status และขอรับ Security Advisory PW-SA-2026-003 ฉบับเต็มได้ที่ support@pushwoosh.com
หากระบบของคุณเองใช้ nginx, NGINX Plus หรือ ingress-nginx ที่เปิด HTTP/2 เราแนะนำให้อัปเดตเป็น nginx 1.30.7, 1.31.9 หรือใหม่กว่า
สิ่งที่เราอยากบอกทุกทีม
- รู้จุดเสี่ยงของตัวเองไว้ก่อนจะต้องใช้ ชั่วโมงแรกของเราหมดไปกับการตอบคำถามว่า “ระบบไหนได้รับผลกระทบ” ถ้ามี inventory ของรุ่นและการตั้งค่าที่อัปเดตอยู่เสมอ เรื่องนี้ใช้เวลาแค่ไม่กี่นาที
- Dynamic module คือ dependency ที่ซ่อนอยู่ในทุกแพตช์ เผื่อเวลาบิลด์ใหม่สำหรับทุกโมดูลและทุกสถาปัตยกรรมก่อนวางกำหนดอัปเกรด โดยเฉพาะสถาปัตยกรรมที่ไม่มี build runner เฉพาะ
- การ backport security diff เป็นเครื่องมือที่ใช้ได้จริง หาก upstream ที่ถูกตรึงไว้ขวางการอัปเกรด การนำการแก้ไขอย่างเป็นทางการมาใส่ในรุ่นที่ใช้อยู่ช่วยปิดความเสี่ยงได้ภายในวันเดียวกัน
- ตรวจให้แน่ใจว่าระบบอัตโนมัติจะไม่ย้อนการแก้ไขของคุณ มองหา role ที่มีรุ่นค่าเริ่มต้นและอนุญาตให้ downgrade ได้ หนึ่งใน role ของเราจะย้อนงานทั้งวันกลับในการรันตามรอบครั้งถัดไป
- ให้คนเป็นผู้ตัดสินใจเรื่องขอบเขตงาน และจำกัดเวลาของสิทธิ์เข้าถึง การให้สิทธิ์แบบจำกัดเวลา 1 ครั้งต่อขั้นของงาน ไม่ใช่ต่อคำสั่ง ทำให้ต้องกดอนุมัติน้อยลง และสิทธิ์จะหายไปเมื่องานเสร็จ
ปกป้องความไว้วางใจของลูกค้าไปกับ Pushwoosh
การรับมือ CVE ร้ายแรงไม่ได้ขึ้นอยู่กับว่าใครพิมพ์ได้เร็วแค่ไหน แต่ขึ้นอยู่กับการมี inventory, pipeline และกระบวนการรีวิวที่พร้อมไว้ก่อนประกาศจะออกมา
เราใช้วินัยแบบเดียวกันกับทุกอย่างที่ทำงานผ่าน Pushwoosh รวมถึงข้อความและข้อมูลผู้ใช้ของคุณ หากต้องการทราบรายละเอียดว่าเราดูแลความปลอดภัยให้แอปของคุณอย่างไร พูดคุยกับทีมของเราได้เลยค่ะ
บทความที่เกี่ยวข้อง
ดูทั้งหมด