2026 年 11 月 18 日,安全研究人员披露了 nginx 中的 2 个严重漏洞。nginx 是互联网上使用最广泛的 Web 服务器之一。过去十年间发布的所有 nginx 版本都受到影响,因此全球所有启用了 HTTP/2 的 nginx 用户都必须更新。
第二天早上,我们的一名 DevOps 工程师把 Wiz Research 的分析报告分享给团队,并提出问题:我们有哪些系统需要更新?当天下班前,为 Pushwoosh 平台提供服务的所有面向公网的 nginx 实例都已完成更新和验证。次日的内部审计未发现任何被利用的迹象。
Pushwoosh 是一个全渠道客户互动平台,客户的应用全天候通过我们的边缘节点发送 API 流量。对于出海应用来说,后端基础设施的稳定与安全同样关键:像这样的 Web 服务器漏洞一旦公开,我们修复得有多快,关系到每一位客户。下面介绍漏洞的具体内容、我们采取的措施、一名工程师与一组 AI 智能体如何分工,以及我们的经验总结。
披露了哪些漏洞
| CVE | 漏洞类型 | 受影响的 nginx OSS 版本 | 修复版本 |
|---|---|---|---|
| CVE-2026-123007 | HTTP/2 流量控制中的整数下溢(send_window) | 1.9.5 至 1.31.8 | 1.30.7(stable)、1.31.9(mainline) |
| CVE-2026-123633 | 反向代理模式下 HTTP/2 连接的释放后使用(use-after-free) | 1.19.7 至 1.31.8 | 1.30.7(stable)、1.31.9(mainline) |
send_window)这两个漏洞均被评为严重级别,CVSS 4.0 评分为 9.2。同一版本还修复了 HTTP/3、邮件代理、DNS 解析器和 stream 模块中的另外 8 个 CVE。
漏洞利用难度较高:需要配合内存泄漏并进行精细的堆布局。Wiz 没有公开其利用代码,不过一些安全厂商很快报告了公开的利用程序。尽管如此,我们仍将其视为紧急事项。这些漏洞允许未经身份验证的远程代码执行,我们几乎所有公共端点都启用了 HTTP/2,而 TLS 终结节点会在内存中保存私钥。我们决定在 1 到 2 天内完成修补,而不是等待下一个维护窗口。
👉 完整技术分析:NGINX HTTP/2 RCE vulnerabilities,Wiz Research
我们的应对步骤
1. 先摸清暴露面
在做任何改动之前,我们以只读模式扫描了整个集群:边缘路由、TLS 终结、内部服务以及 Kubernetes ingress 控制器。对每个实例,我们都记录了 nginx 版本以及是否启用了 HTTP/2。
这样我们就得到了一份基于实际暴露情况的优先级清单。扫描还发现了几台运行着多年前旧版 nginx 的内部主机。
2. 找出隐藏的依赖
升级 nginx 很少只是升级 nginx 本身。
我们的构建中带有用于监控指标、地理定位和 WAF 的自定义动态模块,而 nginx 只能加载针对其确切版本构建的模块。每个模块都必须针对 1.30.7 重新构建,并且要覆盖我们运行的每一种 CPU 架构。
ARM 是最棘手的部分:我们专用的 ARM 构建 runner 在一周前刚刚下线。我们把这些构建迁移到共享 CI 中,通过模拟环境进行交叉编译。每次构建耗时最长 25 分钟,而不是原来的几分钟,虽然有些麻烦,但不需要任何新硬件。
3. 无法升级时,就做向后移植
我们的 Kubernetes ingress 控制器基于一个已冻结的上游版本,它锁定了自己的 nginx 版本,并带有几十个自有补丁。把它迁移到 nginx 1.30 本身就是一个独立的项目。
因此,我们拿到 nginx 1.30.6 与 1.30.7 之间的官方安全 diff,并将其应用到控制器的 nginx 上。它在所有上游补丁之上干净地应用成功,唯一一处模糊匹配我们进行了人工核对。版本字符串仍显示 1.27.1,但底层的 HTTP/2 代码与 1.30.7 一致。
4. 经过评审再发布,按影响范围逐步推出
每一项变更都通过 merge request 提交,并经过自动化的代码评审和安全评审:模块包、安装 role、ingress 镜像、版本锁定。由我们 playbook 管理的主机只通过这些 merge request 进行变更。
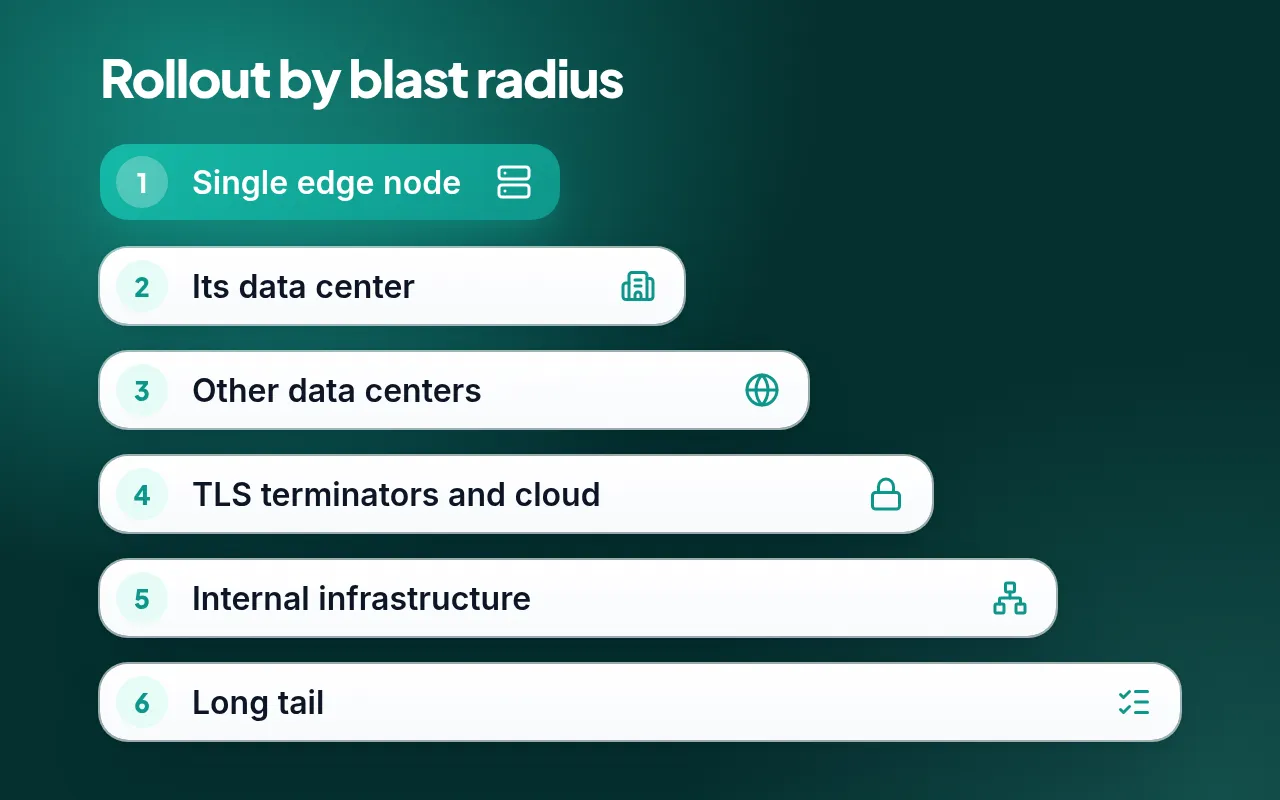
我们每次只推出 1 台主机,从故障影响最小的地方开始。首先是某个数据中心中的单个边缘节点,并从外部通过 HTTP/2 进行验证。随后是该数据中心的其余节点、其他数据中心、TLS 终结节点和云主机,最后是访问堡垒机。
在每台主机上,playbook 都会在变更前后运行配置测试,仅在二进制文件发生变化时重启 nginx,并确认新的二进制文件已在运行、所有模块均已加载、TLS 握手正常且错误日志干净。
Kubernetes ingress 通过 Helm 发布。在 apply 之前,我们将线上 release 与 git 进行比对,并执行了服务端 dry run,新的控制器逐个节点替换旧控制器。
5. 处理长尾主机
有几台主机不在我们的主要自动化体系之内,主要是使用发行版软件包的内部工具和 VPN 节点。关闭 HTTP/2 本是官方推荐的快速临时方案。但事实证明,我们使用的每个操作系统版本都已有修复后的软件包,因此我们同样将这些主机升级到了 1.30.7,逐台进行,并且事先备份了配置。
这些主机也带来了各自的意外。必须先移除旧的发行版模块包,否则新的 nginx 无法通过配置测试。整个过程中旧进程持续处理流量,因此没有发生任何中断。还有几个节点需要先升级 OpenSSL 才能完成升级。
最让我们庆幸的一个发现:有 1 个部署 role 中设置了旧的默认 nginx 版本,并且允许降级。它下一次例行运行时,就会悄无声息地把修复回滚。现在,一个单独的 merge request 已在代码中锁定了版本。
💡 任何手动修复之后,都要确认你自己的自动化不会把它撤销。
工作是如何组织的
1 名 DevOps 工程师与多个 AI 智能体共同完成了这次响应,每个智能体只负责流程中的一个细分环节:执行、任务分派、代码评审、发布和访问审批。智能体承担那些重复、易于验证的工作,例如资产发现、构建、merge request、推出和变更后检查。
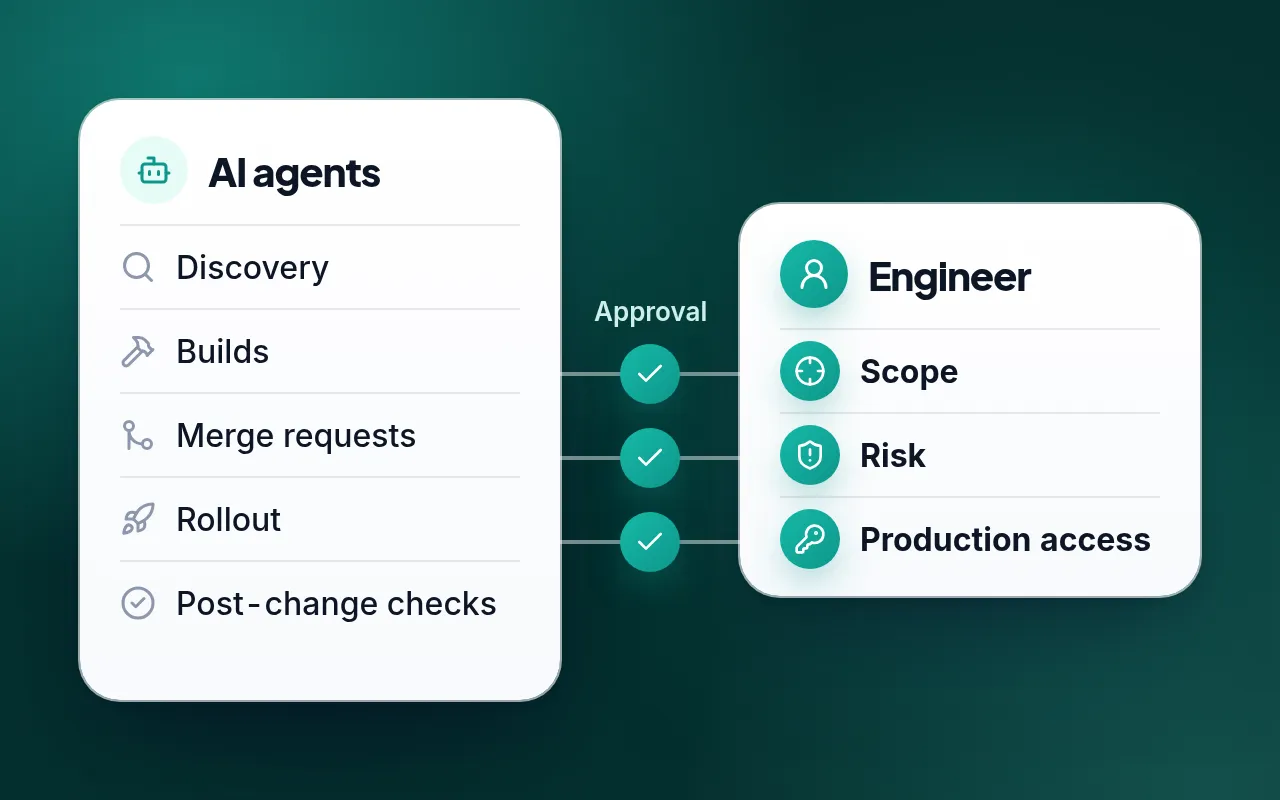
决策权始终在工程师手中。范围、风险和生产访问都由他拍板,只有在他于团队讨论串中明确同意后,范围才会扩大。
访问权限也遵循同样的模式。提升的权限按工作阶段授予,而不是按命令授予,只有在工程师批准后才会开通,并在工作窗口结束时自动失效。
正是这种分工让一天内完成修复成为可能:1 个人就能覆盖整个集群,而每一项变更依然经过评审和人工决策。
结果
| 时间 | 进展 |
|---|---|
| 11 月 18 日 | F5 发布修复,漏洞公开披露 |
| 11 月 19 日上午 | 工程师分享 Wiz 的分析,开始梳理暴露面 |
| 11 月 19 日中午 | 所有架构的模块完成重建,ingress 镜像完成向后移植,变更经过评审并合并 |
| 11 月 19 日下午 | 分阶段推出:边缘节点、TLS 终结节点、云主机、堡垒机、内部工具和 VPN 节点 |
| 11 月 19 日下班前 | 为 Pushwoosh 平台提供服务的所有面向公网的 nginx 实例均已修补并验证 |
| 11 月 20 日 | 内部审计完成,未发现被利用的迹象,安全通告已在状态页发布 |
- 超过 30 台主机已升级到 nginx 1.30.7 并完成线上验证,其中包括 ARM 机器。
- Pushwoosh 两个生产 Kubernetes 集群中的 ingress 均运行在向后移植的镜像上。
- 11 月 20 日完成的内部审计未发现任何被利用的迹象。
这对 Pushwoosh 客户意味着什么
对于 Pushwoosh 平台,您无需采取任何行动,我们的 Mobile SDK 和 Web SDK 也不受影响。详细信息请参阅我们在状态页发布的安全通告,完整的安全公告 PW-SA-2026-003 可发送邮件至 support@pushwoosh.com 索取。
如果您自己的系统运行着启用了 HTTP/2 的 nginx、NGINX Plus 或 ingress-nginx,我们建议更新到 nginx 1.30.7、1.31.9 或更高版本。
给所有团队的建议
- 在需要之前就掌握自己的暴露面。 我们第一个小时都花在回答“哪些系统受影响”上。如果有一份最新的版本和配置清单,这只需要几分钟。
- 动态模块是每次打补丁时的隐藏依赖。 在安排升级之前,就要为每个模块、每种架构预留重新构建的时间,尤其是没有专用构建 runner 的架构。
- 向后移植安全 diff 是一种正当手段。 如果冻结的上游版本阻碍了升级,把官方修复应用到你当前运行的版本上,当天就能消除风险。
- 确保自动化不会撤销你的修复。 留意那些设置了默认版本并允许降级的 role。我们就有一个这样的 role,它下一次例行运行时就会把一天的工作回滚。
- 范围决策交给人,访问权限设定时限。 按阶段而不是按命令授予 1 次有时限的访问权限,意味着更少的审批点击,而且工作完成后权限会自动消失。
借助 Pushwoosh 守护客户信任
应对严重 CVE 拼的不是谁打字更快,而是在安全公告发布之前,清单、流水线和评审流程是否已经准备就绪。
我们对所有经过 Pushwoosh 的内容都采用同样严格的标准,包括您的消息和用户数据。如果您想了解我们如何保障您应用的安全,欢迎联系我们的团队。