2026年11月18日、セキュリティ研究者がnginxの重大な脆弱性2件を公開しました。nginxはインターネット上で最も広く使われているWebサーバーの一つです。過去10年間のすべてのnginxリリースが影響を受けるため、HTTP/2を有効にしてnginxを運用している世界中の企業がアップデートを迫られました。
翌朝、当社のDevOpsエンジニアの1人がWiz Researchの解説をチームに共有し、どのシステムにアップデートが必要かを確認しました。その日の業務終了までに、Pushwooshプラットフォームを提供している、インターネットに公開されたすべてのnginxインスタンスのアップデートと検証が完了しました。翌日の社内監査では、悪用の痕跡は見つかりませんでした。
Pushwooshはオムニチャネル型のカスタマーエンゲージメントプラットフォームであり、お客様のアプリは24時間365日、当社のエッジを経由してAPIトラフィックを送信しています。このようなWebサーバーのバグが公開されたとき、どれだけ早く塞げるかはすべてのお客様にとって重要です。本記事では、公開された内容、当社が実施した対応、エンジニア1名とAIエージェント群の役割分担、そして得られた教訓をご紹介します。
公開された脆弱性
| CVE | 概要 | 影響を受けるnginx OSS | 修正バージョン |
|---|---|---|---|
| CVE-2026-123007 | HTTP/2フロー制御における整数アンダーフロー(send_window) | 1.9.5〜1.31.8 | 1.30.7(stable)、1.31.9(mainline) |
| CVE-2026-123633 | リバースプロキシモードでのHTTP/2接続のuse-after-free | 1.19.7〜1.31.8 | 1.30.7(stable)、1.31.9(mainline) |
send_window)どちらも深刻度は「Critical」で、CVSS 4.0のスコアは9.2です。同じリリースでは、HTTP/3、メールプロキシ、DNSリゾルバー、streamモジュールに関する8件のCVEも修正されました。
悪用は容易ではありません。メモリリークと緻密なヒープ操作が必要で、Wizはエクスプロイトコードを公開していません。ただし、一部のセキュリティベンダーはほどなく公開エクスプロイトの存在を報告しました。それでも当社は緊急案件として扱いました。これらのバグは認証なしでのリモートコード実行を可能にし、当社のほぼすべての公開エンドポイントでHTTP/2が有効で、TLSターミネーターはメモリ上に秘密鍵を保持しているためです。次回のメンテナンスウィンドウを待たず、1〜2日以内にパッチを適用すると判断しました。
👉 詳細な技術解説:NGINX HTTP/2 RCE vulnerabilities、Wiz Research
対応のステップ
1. まず影響範囲を把握する
何かに手を加える前に、フリート全体を読み取り専用モードで調査しました。対象はエッジルーティング、TLS終端、社内サービス、Kubernetesのingressコントローラーです。すべてのインスタンスについて、nginxのバージョンとHTTP/2が有効かどうかを記録しました。
これにより、実際の影響度に基づく優先順位リストができました。また、何年も前のバージョンのnginxが動いている社内ホストもいくつか見つかりました。
2. 隠れた依存関係を見つける
nginxのアップグレードは、nginxをアップグレードするだけでは済まないことがほとんどです。
当社のビルドには、メトリクス、ジオロケーション、WAF用のカスタム動的モジュールが含まれており、nginxは自身と完全に同じバージョン向けにビルドされたモジュールしか読み込みません。すべてのモジュールを、当社が運用するすべてのCPUアーキテクチャ向けに1.30.7で再ビルドする必要がありました。
厄介だったのはARMです。専用のARMビルドランナーは1週間前に廃止されたばかりでした。そこで、これらのビルドを共有CI上のエミュレーションによるクロスビルドに移行しました。1回のビルドに数分ではなく最大25分かかるようになり手間はかかりましたが、新たなハードウェアは不要でした。
3. アップグレードできない場合はバックポートする
当社のKubernetes ingressコントローラーは、nginxのバージョンを固定し、独自のパッチを数十件抱えた凍結済みのupstreamをベースにしています。これをnginx 1.30に移行するのは、それだけで別プロジェクトになる規模でした。
そこで、nginx 1.30.6と1.30.7の間の公式セキュリティdiffを取得し、コントローラーのnginxに適用しました。upstreamのすべてのパッチの上にきれいに適用でき、1か所だけあいまいに当たった箇所は手作業で確認しました。バージョン文字列は1.27.1のままですが、その下のHTTP/2コードは1.30.7と同一です。
4. レビューを経てリリースし、影響範囲の小さい順に展開する
モジュールパッケージ、インストール用のrole、ingressイメージ、バージョンの固定など、すべての変更はmerge requestを通し、コードとセキュリティの自動レビューを受けました。playbookで管理しているホストは、これらのmerge request経由でのみ変更しました。
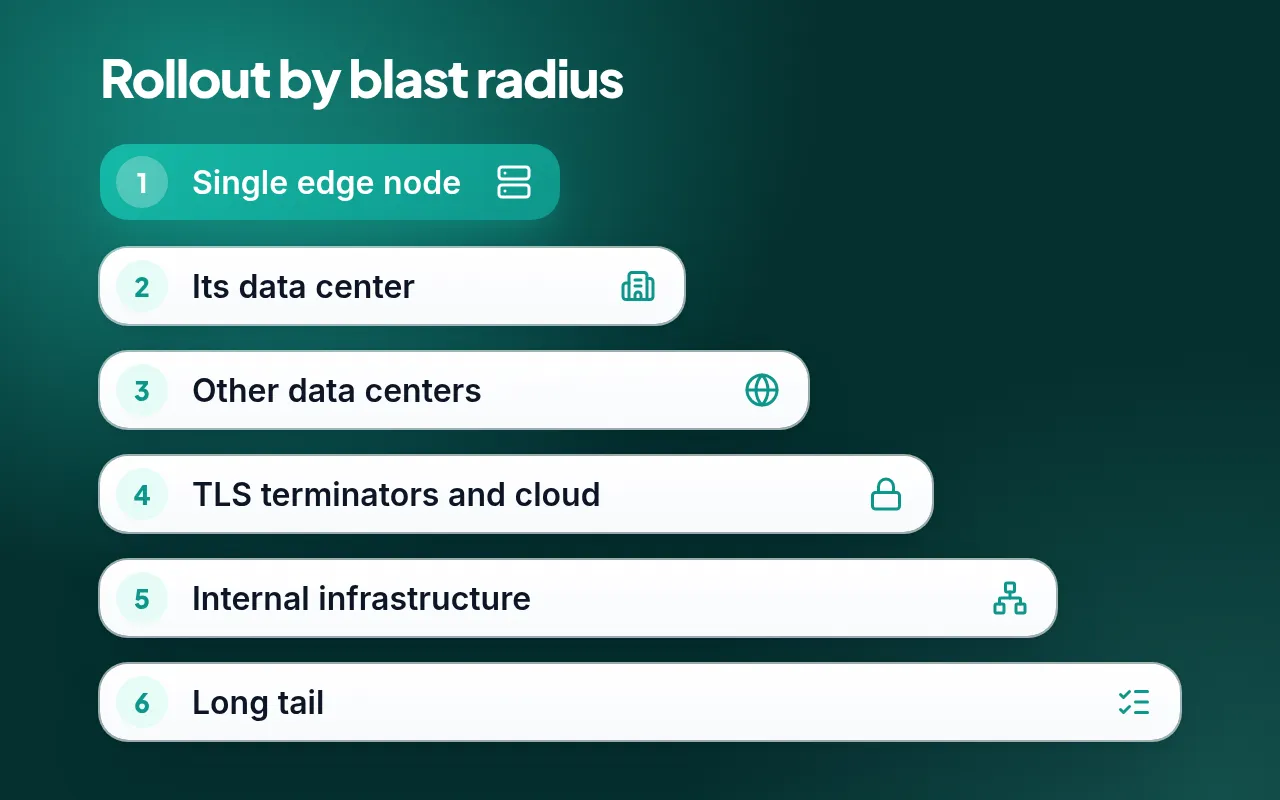
展開は1台ずつ、障害が起きても影響が最も小さいところから始めました。まず1つのデータセンターにあるエッジノード1台を対象とし、外部からHTTP/2で確認しました。続いて同じデータセンターの残り、他のデータセンター、TLSターミネーターとクラウドホスト、最後にアクセス用のbastionを更新しました。
各ホストでplaybookは変更前後に設定テストを実行し、バイナリが変わった場合にのみnginxを再起動しました。そのうえで、新しいバイナリが稼働していること、すべてのモジュールが読み込まれていること、TLSハンドシェイクが正常であること、エラーログがクリーンであることを確認しました。
Kubernetes ingressはHelmで展開しました。applyの前に稼働中のreleaseとgitを比較し、サーバーサイドのdry runを実行したうえで、新しいコントローラーがノードごとに古いコントローラーを置き換えていきました。
5. ロングテールを片付ける
いくつかのホストは主要な自動化の対象外で、その多くはディストリビューションのパッケージを使う社内ツールやVPNノードでした。HTTP/2を無効にするのが、公式にも推奨されている手早い暫定策でした。しかし、当社が使用しているすべてのOSバージョンに修正済みパッケージが用意されていることがわかったため、これらのホストも1.30.7にアップグレードしました。作業は1台ずつ、事前に設定のバックアップを取ってから行いました。
これらのホストでも想定外のことがありました。古いディストリビューションのモジュールパッケージを先に削除しないと、新しいnginxが設定テストに失敗しました。作業中も古いプロセスがトラフィックを処理し続けたため、ダウンは発生していません。また、一部のノードではアップグレード前にOpenSSLの更新が必要でした。
最も見つけてよかったのはこれです。あるプロビジョニング用roleに古いデフォルトのnginxバージョンが設定されており、ダウングレードも許可されていました。次の定期実行で、修正が気づかれないままロールバックされるところでした。現在は別のmerge requestで、バージョンをコード上に固定しています。
💡 手作業で修正した後は、自社の自動化がそれを元に戻さないか必ず確認しましょう。
作業の進め方
対応は、DevOpsエンジニア1名とAIエージェントが共同で行いました。各エージェントは、実行、タスクの振り分け、コードレビュー、リリース、アクセス承認といったプロセスの限られた一部分を担当します。エージェントは、調査、ビルド、merge request、展開、変更後のチェックなど、繰り返しが多く検証しやすい作業を受け持ちました。
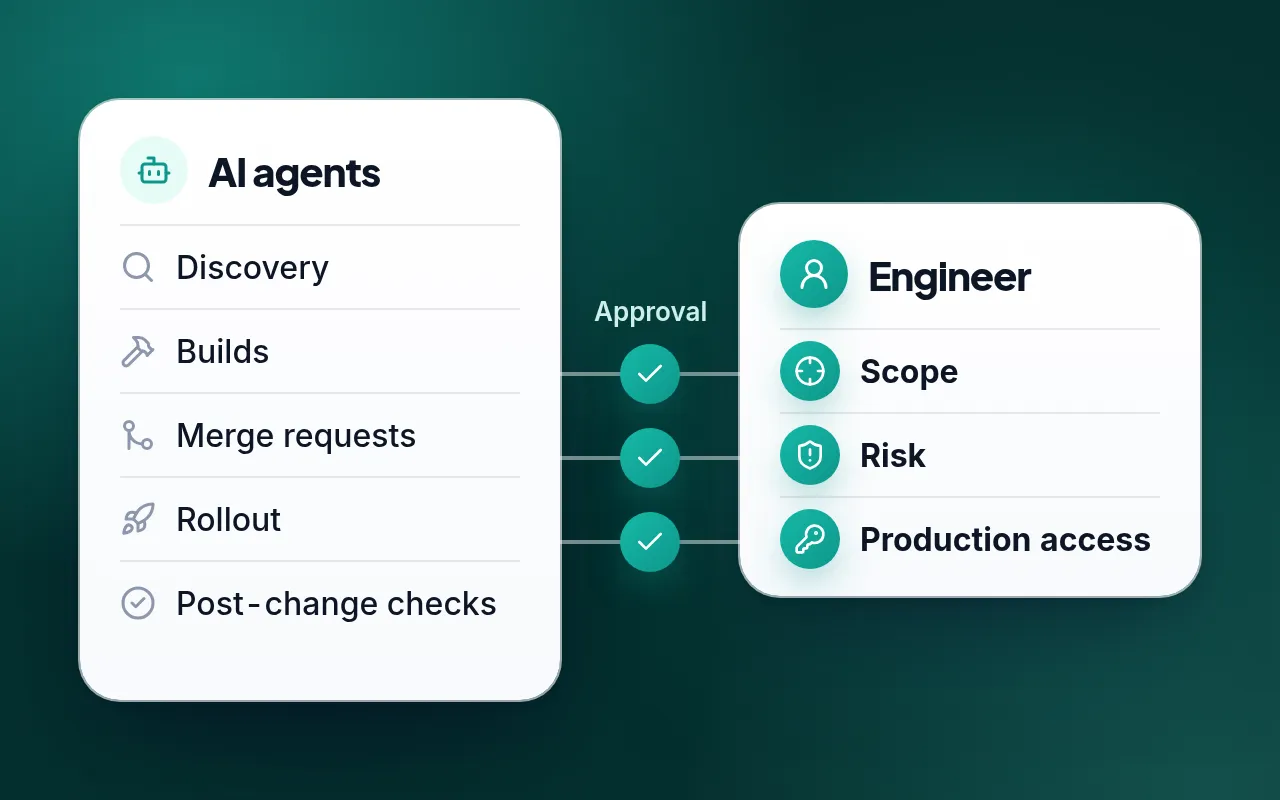
意思決定はエンジニアが担いました。スコープ、リスク、本番アクセスは彼の判断であり、スコープはチームのスレッドで彼が明示的にGOを出した後にのみ拡大しました。
アクセスも同じモデルに従いました。昇格した権限はコマンドごとではなく作業の段階ごとに、エンジニアの承認後にのみ付与され、作業時間の終了とともに失効しました。
この役割分担こそが、1日での対応を可能にしました。1人でフリート全体をカバーしながら、すべての変更がレビューと人の判断を経ています。
結果
| 日時 | 出来事 |
|---|---|
| 11月18日 | F5が修正版をリリース、脆弱性が一般に公開される |
| 11月19日 朝 | エンジニアがWizの解説を共有し、影響範囲の調査を開始 |
| 11月19日 昼 | 全アーキテクチャ向けにモジュールを再ビルド、ingressイメージをバックポート、変更をレビューしてマージ |
| 11月19日 午後 | 段階的な展開:エッジ、TLSターミネーター、クラウドホスト、bastion、社内ツール、VPNノード |
| 11月19日 終業時 | Pushwooshプラットフォームを提供する、インターネットに公開されたすべてのnginxインスタンスのパッチ適用と検証が完了 |
| 11月20日 | 社内監査が完了し悪用の痕跡なし、ステータスページでセキュリティ通知を公開 |
- ARMマシンを含む30台以上のホストをnginx 1.30.7に移行し、本番環境で確認しました。
- Pushwooshの本番Kubernetesクラスター2つのingressは、いずれもバックポート済みのイメージで稼働しています。
- 11月20日に完了した社内監査では、悪用の痕跡は見つかりませんでした。
Pushwooshをご利用のお客様への影響
Pushwooshプラットフォームについて、お客様側での対応は不要です。また、当社のMobile SDKおよびWeb SDKは影響を受けません。詳細はステータスページのセキュリティ通知をご覧ください。セキュリティアドバイザリPW-SA-2026-003の全文は、support@pushwoosh.com までご依頼いただければご提供します。
お客様ご自身のシステムでHTTP/2を有効にしたnginx、NGINX Plus、ingress-nginxを運用している場合は、nginx 1.30.7、1.31.9以降へのアップデートをおすすめします。
すべてのチームに伝えたいこと
- 必要になる前に影響範囲を把握しておく。 当社は最初の1時間を「どのシステムが影響を受けるか」の確認に費やしました。バージョンと設定の最新インベントリがあれば、数分で済みます。
- 動的モジュールはあらゆるパッチの隠れた依存関係。 アップグレードを計画する前に、モジュールごと、アーキテクチャごとの再ビルド時間を見込んでおきましょう。専用のビルドランナーがないアーキテクチャでは特に重要です。
- セキュリティdiffのバックポートは正当な手段。 凍結されたupstreamがアップグレードを阻む場合でも、すでに稼働しているバージョンに公式の修正を適用すれば、その日のうちにリスクを解消できます。
- 自動化が修正を元に戻さないようにする。 デフォルトのバージョンを持ち、ダウングレードを許可しているroleを探しましょう。当社のroleの1つは、次の定期実行で1日分の作業を巻き戻すところでした。
- スコープの判断は人が行い、アクセスには期限を設ける。 コマンドごとではなく段階ごとに期限付きのアクセスを1回付与すれば、承認のクリックが減り、作業が終わればアクセスは消えます。
Pushwooshでお客様の信頼を守る
重大なCVEへの対応で問われるのは、誰かがどれだけ速くタイピングできるかではありません。アドバイザリが出る前に、インベントリ、パイプライン、レビュープロセスが整っているかどうかです。
当社は、お客様のメッセージやユーザーデータを含め、Pushwooshを通るすべてのものに同じ規律を適用しています。アプリのセキュリティへの取り組みについて詳しく知りたい場合は、当社チームまでお問い合わせください。